요약. nginx는 11월 18일에 nginx2root(CVE-2026-123007과 형제 RCE 4건)의 수정 버전을 내놓았습니다. PHP는 11월 19일에 CVE 17건(그중 7건이 치명적)의 수정 버전을 내놓았습니다. 저희는 20일 저녁에 저희 프로덕션 서버를 패치했습니다.
- 컨테이너 43개를 몇 분 만에 점검했습니다. 각 컨테이너에 직접 nginx와 PHP 버전을 물어봤습니다.
- 13개가 구버전이었고, 실제로 노출된 것은 6개뿐이었습니다. 공개 웹 앱 세 개의 PHP 컨테이너입니다.
- 모든 수정은 공식 이미지로 적용했고, 다운로드 전에 레지스트리에서 먼저 확인했습니다.
- 가장 위험한 업그레이드(ERPNext 8개 릴리스 점프)는 먼저 실제 데이터가 담긴 포크에서 리허설했습니다. 릴리스 노트가 답해 주지 못한 질문 하나를 포크가 답해 주었습니다.
- 다운로드 도중 디스크가 가득 찼습니다. 볼륨을 온라인으로 늘리는 데 3.9초가 걸렸고, 다운타임은 없었습니다.
공개된 취약점
nginx2root는 오픈 소스 nginx에서 발견된 원격 코드 실행 버그 5건의 묶음입니다. 대표 취약점인 CVE-2026-123007은 HTTP/2 흐름 제어의 정수 언더플로로, CVSS 4.0 기준 9.2점입니다. HTTP/2를 켜 둔 nginx 1.9.5(2015년)부터 1.31.8까지 모두 영향을 받습니다. 나머지 네 건은 프록시 뒤의 HTTP/3, auth_http를 쓰는 메일 프록시, 또는 mirror와 함께 쓰는 DNS 리졸버가 있어야 발동합니다. 수정 릴리스는 1.31.9(메인라인)와 1.30.7(스테이블)입니다. 같은 날 공개 개념 증명(PoC)도 나왔습니다.
PHP 릴리스는 하루 뒤에 나왔습니다. 8.5.13, 8.4.28, 8.3.37, 8.2.36입니다. 가장 심각한 버그는 세션 처리와 타임존 캐시에 있고, 코드 실행으로 이어질 수 있습니다. 두 번째 묶음은 PHP-FPM에만 해당하며, 요청 스머글링, 상태 페이지의 XSS, 로컬 권한 상승이 포함됩니다.
이 글의 무대는 hostinger 서버입니다. PocketOS 테스트에서 썼던 바로 그 프로덕션 머신입니다. 웹메일이 있는 메일 서버, Nextcloud, 마케팅 스택, ERPNext, GitLab, 옵저버빌리티 스택, 그리고 데모 몇 개가 돌아갑니다. 각 앱은 자기만의 Rediacc 저장소에 들어 있습니다. 저장소는 전용 Docker 데몬과 전용 사설 IP 대역을 가진 암호화 볼륨입니다.
1단계: 취약한 것을 찾고, 그다음 노출된 것을 찾기
이미지 태그는 말하지 않는 부분이 있어서 믿을 수 없습니다. nextcloud:35-apache만 봐서는 안에 든 PHP를 알 수 없고, Debian 패키지는 보안 패치 전후에 똑같이 nginx/1.26.3이라고 표시합니다. 그래서 태그를 읽는 대신 실행 중인 모든 컨테이너에 직접 물어봤습니다.
for repo in nextcloud mail mautic erpnext gitlab marketing observability demo-stackoverflow; do
  rdc term connect "$repo@hostinger" -c 'for c in $(docker ps --format "{{.Names}}"); do
    echo "$c: $(docker exec "$c" sh -c "nginx -v 2>&1; php -v 2>/dev/null | head -1")"
  done'
done
rdc term connect <repo>는 저장소 자체의 환경 안에서 셸을 엽니다. DOCKER_HOST는 이미 그 저장소의 Docker 데몬을 가리키고 있습니다. 반복문 하나로 머신 전체를 훑을 수 있었습니다.
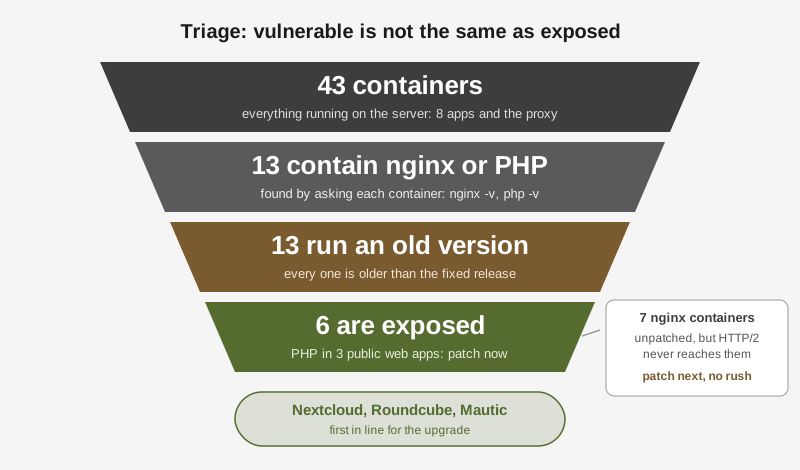
결과는 이렇습니다. nginx나 PHP가 들어 있는 컨테이너는 13개였고, 13개 모두 수정 버전보다 오래된 것이었습니다. 긴급 상황이 13건이라는 말처럼 들리지만, 실제로는 그렇지 않았습니다.
취약하다는 것은 코드에 버그가 있다는 뜻이고, 노출되었다는 것은 공격자가 그 버그에 실제로 닿을 수 있다는 뜻입니다. 둘의 차이는 네트워크 경로이고, 이 서버에서는 모든 공개 요청이 같은 경로를 지납니다.
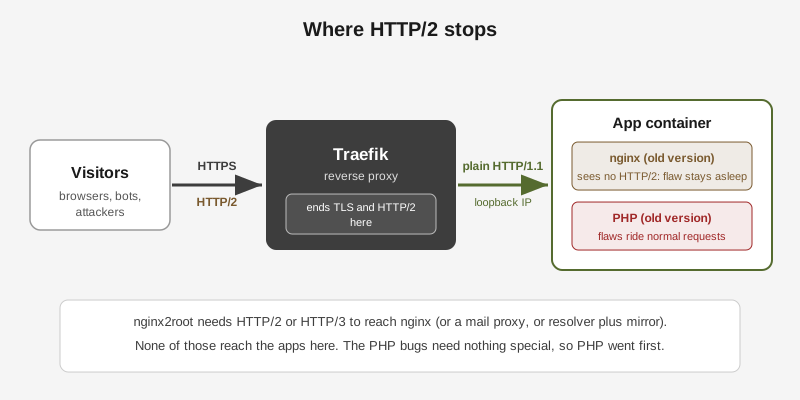
모든 저장소 앞에 있는 리버스 프록시 Traefik이 TLS와 HTTP/2를 종단합니다. 각 앱과는 사설 루프백 주소에서 일반 HTTP/1.1로 통신합니다. nginx를 내장한 앱 두 곳의 nginx 설정을 확인해 보니 http2, HTTP/3, mirror, 메일 프록시가 모두 없었습니다. nginx2root가 들어올 길이 없었던 것입니다.
PHP 버그는 사정이 다릅니다. 일반 웹 요청에 실려 들어오기 때문입니다. Nextcloud, Roundcube(웹메일), Mautic은 모두 Apache 뒤에서 PHP를 실행했고, 모두 인터넷에 열려 있었으며, 모두 패치 릴리스 하나씩 뒤처져 있었습니다. 이 컨테이너 6개를 가장 먼저 처리하기로 했습니다.
한 가지는 다행이었습니다. 세 앱 모두 PHP-FPM이 아니라 Apache 모듈로 PHP를 실행하므로 FPM 전용 버그는 해당되지 않았습니다. 세션과 타임존 버그는 여전히 해당되었습니다.
2단계: 공식 수정본 찾기, 블로그 글보다 레지스트리를 믿기
처음 웹에서 검색했을 때는 자신 있게 서로 모순되는 답이 나왔습니다. 어떤 글은 공식 Nextcloud 이미지가 아직 옛 PHP를 담고 있다고 했고, 다른 글은 서드파티 이미지에 수정이 들어 있다고 했습니다. 이미지 자체를 직접 확인한 글은 하나도 없었습니다.
안에 무엇이 들었는지 읽는 데 이미지를 내려받을 필요는 없습니다. 레지스트리가 각 이미지의 config를 제공하고, PHP 기반 공식 이미지는 여기에 PHP_VERSION을 기록해 둡니다.
curl -s "https://registry-1.docker.io/v2/library/nextcloud/blobs/<config-digest>" \
  -H "Authorization: Bearer $TOKEN" | jq -r '.config.Env[]' | grep PHP_VERSION
# PHP_VERSION=8.5.13
덕분에 앱마다 몇 분 안에 분명한 답을 얻었습니다.
| 앱 | 실행 중 버전 | 공식 수정본 | 수정본에 든 PHP |
|---|---|---|---|
| Nextcloud | 35.0.2 | nextcloud:35.0.3-apache | 8.5.13 |
| Roundcube | 1.7.5 | roundcube/roundcubemail:1.7.6-apache | 8.4.28 |
| Mautic | 7.2.1 | mautic/mautic:7.2.2-20261119-apache | 8.3.37 |
| ERPNext | v16.52.1 | frappe/erpnext:v16.60.0 | (nginx: 알 수 없음) |
ERPNext만 예외였습니다. nginx가 Debian 패키지로 설치되어 있어서 어느 쪽이든 버전 문자열이 1.26.3으로 같습니다. Debian의 수정 빌드는 11월 19일에 공개된 1.26.3-3+deb13u11입니다. 새 ERPNext 이미지는 그날 저녁에 빌드되었습니다. 그 안에 수정이 들어 있을까요? 이미지 config로는 알 수 없고, 이미지를 직접 실행해 봐야만 알 수 있습니다.
3단계: 위험한 업그레이드는 포크에서 리허설
Roundcube 1.7.5에서 1.7.6처럼 패치 릴리스는 위험이 낮습니다. 하지만 ERPNext v16.52에서 v16.60은 실제 회계 데이터에 대한 데이터베이스 마이그레이션이 여덟 릴리스 분량입니다. 이 업그레이드는 리허설을 하기로 했습니다.
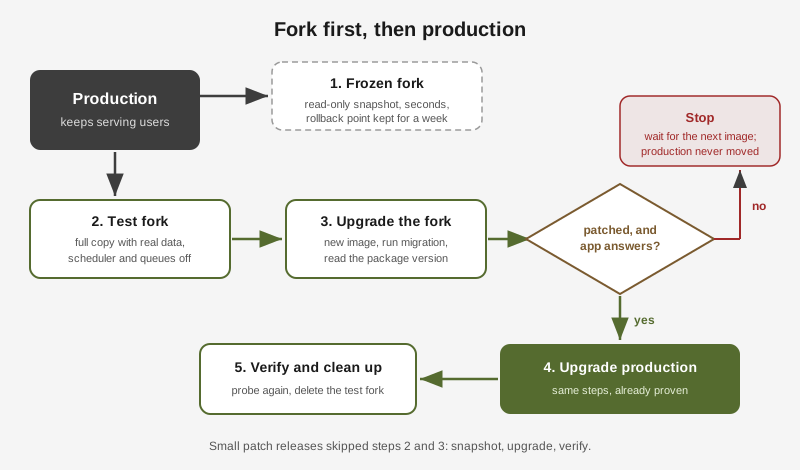
Rediacc 포크는 데이터까지 포함한 저장소 전체의 복사본으로, copy-on-write 클론으로 만듭니다. 크기와 상관없이 몇 초면 끝나고, 복사본은 자체 Docker 데몬, IP 대역, URL을 갖습니다. 그 안에서 일어나는 일은 프로덕션에 영향을 주지 못합니다.
rdc repo fork erpnext@hostinger --tag cve-test
rdc repo up erpnext:cve-test@hostinger --no-start   # mount only, start nothing yet
포크를 시작하기 전에 compose 파일을 수정했습니다. 새 이미지 태그로 바꾸고, 스케줄러와 작업 큐 두 개는 비활성 프로필 아래로 빼 두었습니다. 실제 ERPNext 데이터의 복사본에서 스케줄러가 돌면 실제 고객에게 실제 이메일이 나가기 때문입니다. 이렇게 꺼 두면 포크는 페이지를 제공하고 마이그레이션을 실행할 수만 있고, 그 외에는 아무것도 하지 않습니다.
docker run --rm --entrypoint dpkg-query frappe/erpnext:v16.60.0 -W nginx
# nginx  1.26.3-3+deb13u11
답이 나왔습니다. 새 이미지에는 Debian의 패치된 nginx가 들어 있었습니다. 이어서 포크에서 전체 업그레이드를 실행했습니다. 프로덕션 데이터베이스의 복사본에서 bench --site all migrate가 문제없이 끝났고, 헬스 엔드포인트는 pong으로 응답했으며, 포크 자체 URL에서 로그인 페이지도 정상적으로 열렸습니다.
만약 이미지에 여전히 옛 패키지가 들어 있었다면 계획은 간단했습니다. 멈추고, 포크를 삭제하고, 다음 빌드를 기다리는 것입니다. 아무것도 고치지 못하는 업그레이드를 위해 프로덕션을 재시작하는 일은 없었을 겁니다.
4단계: 프로덕션, 앱 하나씩
각 앱에 같은 짧은 절차를 적용했습니다.
- 스냅샷.
rdc repo fork <app> --tag pre-cve-20261120 --immutable로 동결된 읽기 전용 복사본을 만듭니다. 마운트하거나 시작할 수 없으므로 아무도 이것을 바꿀 수 없습니다. - 태그 고정. compose 파일을 정확한 수정 버전 태그로 수정합니다.
- pull 후 배포.
docker pull을 하고rdc repo up <app> -y를 실행합니다. - 앱에 자체 업그레이드 단계가 있으면 실행합니다.
- 내부(버전, 마이그레이션)와 외부(공개 URL) 양쪽에서 검증합니다.
| 앱 | 진행 내용 | 컨테이너 복구 시간 |
|---|---|---|
| Nextcloud | 이미지 엔트리포인트가 occ upgrade 35.0.2에서 35.0.3 실행, 유지보수 모드 약 1분 | 66초 |
| Roundcube | 이미지만 교체, 스키마 점검에서 할 일 없음 | 24초 |
| Mautic | 첫 pull에서 디스크 가득 참(아래 참고), 이후 doctrine:migrations:migrate | 6초 |
| ERPNext | 리허설과 같은 단계, 스케줄러는 켠 채로 유지, bench migrate 종료 코드 0 | 17초 |
마지막 점검에서 모든 PHP 컨테이너가 PHP 8.5.13, 8.4.28, 8.3.37이었고, ERPNext의 nginx는 deb13u11이었으며, 컨테이너 43개 전부가 헬스 체크 실패 없이 실행 중이었습니다.
잘못된 부분
유동 태그가 오래된 이미지를 가렸습니다. Nextcloud는 nextcloud:35-apache를 쓰고 있었습니다. 이 태그는 이미 수정된 이미지를 가리키고 있었지만, docker compose up -d는 이미 가지고 있는 이미지를 다시 pull하지 않으므로 서버는 옛 PHP를 계속 쓰게 되었을 겁니다. 35.0.3-apache로 고정하면 실행 중인 버전이 compose 파일에 그대로 드러나고, 업그레이드할 때마다 실제 변경이 일어나도록 강제할 수 있습니다.
다운로드 도중 디스크가 가득 찼습니다. Mautic 이미지는 2.1 GB인데, 해당 저장소의 여유 공간은 1.4 GB였습니다. pull은 실행 중인 컨테이너를 건드리기 전에 no space left on device로 실패했습니다. 해결은 명령 한 줄이었고, Mautic이 트래픽을 계속 처리하는 상태에서 진행했습니다.
rdc repo expand mautic@hostinger --size 12G
# Repository expanded (3.9s)
볼륨이 8 GB에서 12 GB로 온라인에서 늘어났고, pull도 성공했습니다. 이제 머신의 크기 정책이 저장소가 가득 차기 전에 자동으로 늘려 줄 수 있습니다.
동결된 스냅샷은 한 번도 쓰이지 않았습니다. 업그레이드가 전부 잘 되어서 pre-cve 복사본 네 개는 그대로 남아 있었습니다. 안전망이란 원래 그런 것이지만, 솔직하게 짚어 둘 점이 두 가지 있습니다. 첫째, 스냅샷은 앱이 실행 중일 때 만들었기 때문에 안의 데이터베이스 파일은 크래시 일관성만 보장됩니다. 정상 종료가 아니라 전원이 갑자기 나갔을 때와 같은 상태입니다. 둘째, 한 번도 리허설하지 않은 롤백은 보장이 아니라 계획일 뿐입니다. 다음에는 스냅샷이 아직 신선할 때 복원 테스트를 한 번 해 볼 계획입니다.
한 앱은 아직 수정 릴리스가 없습니다. 다른 앱 하나는 벤더 이미지 안에 자체 nginx를 내장하고 있는데, 해당 벤더가 아직 nginx 1.31.9를 내놓지 않았습니다. 위의 트래픽 경로 덕분에 HTTP/2가 이 앱에 닿지 않으므로, 직접 만든 이미지 대신 벤더의 릴리스를 기다리기로 했습니다.
선택과 그 이유
| 가능했던 선택지 | 저희의 선택 | 이유 |
|---|---|---|
| 임시 완화책으로 HTTP/2 끄기 | 새 이미지로 패치 | HTTP/2는 이미 Traefik에서 끝나므로 완화책으로 얻는 게 없었습니다. 패치는 버그를 숨기지 않고 없애 줍니다. |
| 버전 문자열 믿기 | 이미지 안의 패키지 확인 | Debian은 nginx -v 출력을 바꾸지 않고 수정을 백포트합니다. 실제 빌드는 dpkg-query로만 알 수 있습니다. |
| 어떤 이미지가 수정본인지 기사 믿기 | 레지스트리에서 이미지 config 읽기 | 기사끼리 말이 달랐습니다. 기준은 레지스트리입니다. |
35-apache 같은 유동 태그 | 35.0.3-apache 같은 정확한 태그 | 유동 태그는 수정본을 가리키는데도 서버는 옛 이미지를 계속 실행할 수 있습니다. |
| 제자리 업그레이드 후 문제가 생기면 롤백 | 큰 점프는 포크 먼저, 작은 점프는 스냅샷 먼저 | 포크 리허설은 몇 초면 되고, 사용자보다 먼저 문제를 찾아 줍니다. 한 단계짜리 패치 릴리스에 전체 리허설은 과합니다. |
카나리로 트래픽 분할(rdc repo canary) | 포크에서 리허설 | 카나리는 새 버전을 실제 데이터에서 실행하므로 스키마가 하위 호환되는 앱에 어울립니다. 8개 릴리스에 걸친 마이그레이션은 그렇지 않습니다. |
| 가득 찬 디스크를 수동으로 정리 | 볼륨을 온라인으로 확장 | Docker 데이터 폴더 아래 파일을 지우는 일은 위험합니다. 확장은 명령 하나이고 재시작이 필요 없습니다. |
저희가 쓰는 체크리스트
- 모든 컨테이너에 무엇을 실행 중인지 직접 물어봅니다. 태그를 읽지 않습니다.
- 실제 네트워크 경로를 따라가 취약한 것과 노출된 것을 구분합니다.
- 노출된 것은 오늘, 나머지는 이번 주 안에 패치합니다.
- 수정본은 기사가 아니라 레지스트리에서 확인합니다.
- 패키지 기반 수정이라면 이미지 안의 패키지 빌드를 확인합니다.
- 변경하기 전에 항상 스냅샷을 만듭니다. 업그레이드가 데이터를 마이그레이션한다면 포크에서 리허설합니다.
- 정확한 태그로 고정합니다.
- 내부와 외부에서 검증한 뒤 포크를 정리합니다.
advisory를 읽는 것부터 마지막 검증까지 전 과정은 rdc로 작업하는 AI 에이전트(Claude Code)가 진행했고, 프로덕션 접근 권한은 세션이 시작되기 전에 운영자가 부여했습니다. 이 과정을 안심하고 맡길 수 있었던 것은 포크 우선 절차 덕분입니다. 에이전트는 실험을 모두 복사본에서 했고, 프로덕션에는 이미 성공한 단계만 적용되었습니다.