خلاصة سريعة. أصدر nginx إصلاحات nginx2root (الثغرة CVE-2026-123007 وأربع ثغرات تنفيذ شيفرة عن بُعد شقيقة لها) في 18 نوفمبر. وأصدرت PHP إصلاحات لـ 17 ثغرة، سبع منها حرجة، في 19 نوفمبر. وفي مساء العشرين رقّعنا خادمنا الإنتاجي.
- فحصنا 43 حاوية في دقائق، بأن سألنا كل حاوية عن إصدار nginx وPHP الذي تشغّله.
- 13 حاوية تعمل بإصدار قديم. لكن 6 فقط كانت معرّضة: حاويات PHP في ثلاثة تطبيقات ويب عامة.
- جاء كل إصلاح من صورة رسمية، وتحققنا منه في السجل (registry) قبل التنزيل.
- أخطر ترقية (قفزة ERPNext عبر 8 إصدارات) جرّبناها أولاً على نسخة متفرعة ببيانات حقيقية. وأجابت النسخة عن السؤال الوحيد الذي لم تجب عنه ملاحظات الإصدار.
- امتلأ قرص في منتصف التنزيل. وتوسيع الحجم أثناء التشغيل استغرق 3.9 ثانية، دون أي توقف للخدمة.
ما الذي أُعلن عنه
nginx2root مجموعة من خمس ثغرات تنفيذ شيفرة عن بُعد في nginx مفتوح المصدر. أبرزها CVE-2026-123007، وهي تدفق عددي سفلي (integer underflow) في التحكم بتدفق HTTP/2، وتقييمها 9.2 بحسب CVSS 4.0. وهي تصيب كل إصدار من nginx بين 1.9.5 (عام 2015) و1.31.8 إذا كان HTTP/2 مفعّلاً. أما الثغرات الأربع الأخرى فتحتاج إلى HTTP/3 خلف وكيل، أو وكيل البريد مع auth_http، أو محلل DNS مستخدماً مع mirror. الإصدارات المصلَحة: 1.31.9 (الفرع الرئيسي mainline) و1.30.7 (المستقر). وظهر إثبات مفهوم علني في اليوم نفسه.
إصدار PHP جاء بعد يوم: 8.5.13 و8.4.28 و8.3.37 و8.2.36. أخطر الثغرات في معالجة الجلسات وفي ذاكرة المنطقة الزمنية المؤقتة، ويمكن أن تنتهي بتنفيذ شيفرة. وهناك مجموعة ثانية تمس PHP-FPM وحده: تهريب الطلبات (request smuggling)، وثغرة XSS في صفحة الحالة، وتصعيد صلاحيات محلي.
الخادم في هذه القصة هو hostinger، وهو نفسه الخادم الإنتاجي الذي استخدمناه في اختبار PocketOS. يشغّل خادم بريد مع واجهة ويب، وNextcloud، ومنظومة تسويق، وERPNext، وGitLab، ومنظومة مراقبة، وبعض العروض التجريبية. كل تطبيق يعيش في مستودع Rediacc خاص به: حجم مشفر له Docker daemon خاص ونطاق عناوين IP خاص.
الخطوة 1: نحدد ما هو ضعيف، ثم ما هو معرّض
وسوم الصور تخدع بالإغفال. الوسم nextcloud:35-apache لا يقول شيئاً عن PHP بداخله، وحزمة Debian تواصل الإبلاغ عن nginx/1.26.3 قبل الإصلاح الأمني وبعده. لذلك لم نقرأ الوسوم، بل سألنا كل حاوية تعمل مباشرة.
for repo in nextcloud mail mautic erpnext gitlab marketing observability demo-stackoverflow; do
  rdc term connect "$repo@hostinger" -c 'for c in $(docker ps --format "{{.Names}}"); do
    echo "$c: $(docker exec "$c" sh -c "nginx -v 2>&1; php -v 2>/dev/null | head -1")"
  done'
done
يفتح الأمر rdc term connect <repo> طرفية داخل بيئة المستودع نفسه، مع DOCKER_HOST موجّه أصلاً إلى Docker daemon الخاص بذلك المستودع. حلقة واحدة غطّت الجهاز كله.
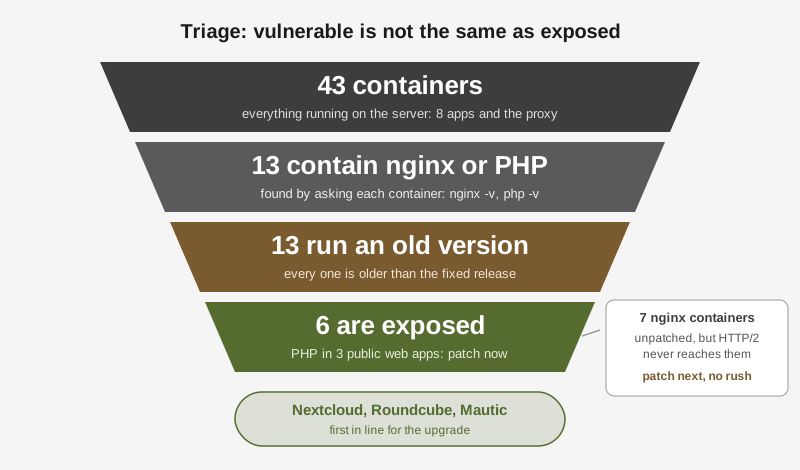
النتيجة: 13 حاوية فيها nginx أو PHP، وكلها أقدم من الإصلاح. يبدو هذا كأنه 13 حالة طوارئ. لكنه لم يكن كذلك.
الضعيف يعني أن الشيفرة فيها الثغرة. والمعرّض يعني أن المهاجم يستطيع فعلاً الوصول إلى الثغرة. الفرق هو مسار الشبكة، وفي هذا الخادم يسلك كل طلب عام المسار نفسه.
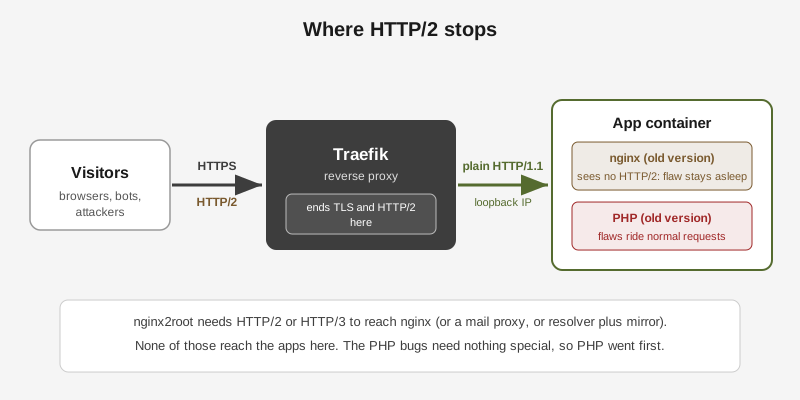
Traefik، الوكيل العكسي (reverse proxy) الذي يقف أمام كل مستودع، ينهي TLS وHTTP/2. ثم يكلّم كل تطبيق عبر HTTP/1.1 العادي على عنوان loopback خاص. فحصنا إعدادات nginx داخل التطبيقين اللذين يضمّان nginx: لا http2 ولا HTTP/3 ولا mirror ولا وكيل بريد. إذن لم يكن لـ nginx2root أي طريق للدخول.
ثغرات PHP مختلفة. فهي تأتي داخل طلبات الويب العادية. كان Nextcloud وRoundcube (واجهة البريد) وMautic كلها تشغّل PHP خلف Apache، وكلها مواجهة للإنترنت، وكلها متأخرة إصداراً واحداً. فتقدمت هذه الحاويات الست إلى أول الصف.
وهناك تفصيل خفف الصورة قليلاً: التطبيقات الثلاثة تشغّل PHP كوحدة Apache وليس كـ PHP-FPM، فلم تنطبق عليها الثغرات الخاصة بـ FPM. أما ثغرات الجلسات والمنطقة الزمنية فانطبقت.
الخطوة 2: نجد الإصلاح الرسمي، ونثق بالسجل أكثر من المقالات
أعادت عمليات البحث الأولى على الويب إجابات واثقة ومتناقضة. قال مقال إن صورة Nextcloud الرسمية ما زالت تشحن PHP قديماً. وقال آخر إن صورة من طرف ثالث فيها الإصلاح. ولم يقتبس أي منها الصورة نفسها.
لا حاجة لتنزيل الصورة كي نقرأ ما بداخلها. فالسجل يقدّم إعدادات كل صورة، والصور الرسمية المبنية على PHP تسجّل PHP_VERSION فيها.
curl -s "https://registry-1.docker.io/v2/library/nextcloud/blobs/<config-digest>" \
  -H "Authorization: Bearer $TOKEN" | jq -r '.config.Env[]' | grep PHP_VERSION
# PHP_VERSION=8.5.13
وهذا أعطانا جواباً واضحاً لكل تطبيق في دقائق:
| التطبيق | الإصدار العامل | الإصلاح الرسمي | PHP داخل الإصلاح |
|---|---|---|---|
| Nextcloud | 35.0.2 | nextcloud:35.0.3-apache | 8.5.13 |
| Roundcube | 1.7.5 | roundcube/roundcubemail:1.7.6-apache | 8.4.28 |
| Mautic | 7.2.1 | mautic/mautic:7.2.2-20261119-apache | 8.3.37 |
| ERPNext | v16.52.1 | frappe/erpnext:v16.60.0 | (nginx: غير معروف) |
كان ERPNext الحالة الشاذة. فنسخة nginx فيه تأتي من حزمة Debian، لذا يبقى نص الإصدار 1.26.3 في الحالتين. والبناء المصلَح من Debian هو 1.26.3-3+deb13u11، نُشر في 19 نوفمبر. وصورة ERPNext الجديدة بُنيت في مساء ذلك اليوم. فهل الإصلاح فيها؟ إعدادات الصورة لا تجيب. تشغيل الصورة وحده يجيب.
الخطوة 3: نجرّب الخطر على نسخة متفرعة
الإصدارات الترقيعية مثل Roundcube من 1.7.5 إلى 1.7.6 قليلة الخطورة. أما ERPNext من v16.52 إلى v16.60 فهي ثمانية إصدارات من ترحيلات قاعدة البيانات على بيانات محاسبية حقيقية. وهذه نالت بروفة.
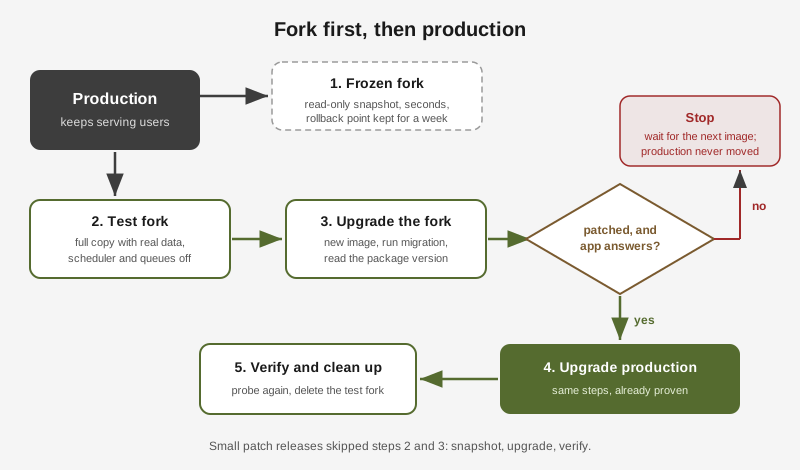
النسخة المتفرعة (fork) في Rediacc نسخة كاملة من المستودع بما فيه البيانات، تُصنع باستنساخ النسخ عند الكتابة (copy-on-write). تستغرق ثوانيَ مهما كان الحجم، وتحصل النسخة على Docker daemon ونطاق IP وعنوان URL خاص بها. ولا شيء فيها يستطيع المساس بالإنتاج.
rdc repo fork erpnext@hostinger --tag cve-test
rdc repo up erpnext:cve-test@hostinger --no-start   # mount only, start nothing yet
قبل تشغيل النسخة المتفرعة عدّلنا ملف compose الخاص بها: الوسم الجديد للصورة، ووضعنا المجدوِل (scheduler) وطابوري المهام كليهما تحت profile معطّل. فنسخة من بيانات ERPNext الحقيقية مع مجدول يعمل سترسل رسائل بريد حقيقية إلى عملاء حقيقيين. ومع إيقافها، تستطيع النسخة المتفرعة تقديم الصفحات وتنفيذ الترحيلات، ولا شيء غير ذلك.
docker run --rm --entrypoint dpkg-query frappe/erpnext:v16.60.0 -W nginx
# nginx  1.26.3-3+deb13u11
وهنا كان الجواب: الصورة الجديدة تحمل nginx المرقّع من Debian. بعدها نفذت النسخة المتفرعة الترقية كاملة: انتهى bench --site all migrate بنظافة على نسخة من قاعدة بيانات الإنتاج، وردّ التطبيق بـ pong على نقطة فحص الصحة، وتحمّلت صفحة تسجيل الدخول على عنوان URL الخاص بالنسخة.
ولو كانت الصورة ما زالت تحمل الحزمة القديمة، لكانت الخطة بسيطة: نتوقف، ونحذف النسخة المتفرعة، وننتظر البناء التالي. وكان الإنتاج سيبقى كما هو بدل أن يُعاد تشغيله من أجل ترقية لا تصلح شيئاً.
الخطوة 4: الإنتاج، تطبيق تلو الآخر
اتبع كل تطبيق الروتين القصير نفسه:
- لقطة (snapshot). الأمر
rdc repo fork <app> --tag pre-cve-20261120 --immutableيصنع نسخة مجمدة للقراءة فقط. لا يمكن تركيبها ولا تشغيلها، فلا يستطيع شيء تغييرها أبداً. - تثبيت الوسم. نعدّل ملف compose إلى الوسم المصلَح بالضبط.
- السحب ثم النشر.
docker pull، ثمrdc repo up <app> -y. - تشغيل خطوة الترقية الخاصة بالتطبيق حيث توجد.
- التحقق من الداخل (الإصدار والترحيلات) ومن الخارج (عنوان URL العام).
| التطبيق | ما حدث | عودة الحاويات للعمل |
|---|---|---|
| Nextcloud | نفّذت نقطة دخول الصورة occ upgrade من 35.0.2 إلى 35.0.3، قرابة دقيقة في وضع الصيانة | 66 ث |
| Roundcube | استبدال عادي للصورة، وفحص المخطط لم يجد ما يُفعل | 24 ث |
| Mautic | امتلاء القرص عند أول سحب (أدناه)، ثم doctrine:migrations:migrate | 6 ث |
| ERPNext | الخطوات نفسها كما في البروفة، مع إبقاء المجدول يعمل، ورمز خروج bench migrate يساوي 0 | 17 ث |
أظهر الفحص الأخير PHP 8.5.13 و8.4.28 و8.3.37 في كل حاويات PHP، وnginx بإصدار deb13u11 في ERPNext، وكل الحاويات الـ 43 تعمل دون أي فحص صحة فاشل.
ما الذي ساء
وسم عائم أخفى صورة قديمة. كان Nextcloud على nextcloud:35-apache. هذا الوسم كان يشير أصلاً إلى الصورة المصلَحة، لكن docker compose up -d لا يسحب صورة موجودة عنده، فكان الخادم سيبقى على PHP القديم إلى الأبد. وتثبيت 35.0.3-apache يجعل الإصدار العامل ظاهراً في ملف compose، ويفرض تغييراً حقيقياً عند كل ترقية.
امتلأ قرص في منتصف التنزيل. حجم صورة Mautic 2.1 جيجابايت، ولم يكن في مستودعها سوى 1.4 جيجابايت فارغة. فشل السحب بالخطأ no space left on device قبل أن يمس الحاويات العاملة. وكان الحل أمراً واحداً، نُفذ والخدمة ما زالت تستقبل الحركة:
rdc repo expand mautic@hostinger --size 12G
# Repository expanded (3.9s)
نما الحجم من 8 جيجابايت إلى 12 جيجابايت أثناء التشغيل، ومرّ السحب. وسياسة الحجم في الجهاز تستطيع الآن توسيع المستودع تلقائياً قبل أن يمتلئ.
اللقطات المجمدة لم تُستخدم أبداً. نجحت كل الترقيات، فبقيت نسخ pre-cve الأربع بلا استخدام. وهذه هي فائدة شبكة الأمان، لكن لدينا ملاحظتان صريحتان. أُخذت اللقطات والتطبيقات تعمل، فملفات قواعد البيانات داخلها متسقة عند الانهيار (crash-consistent)، أي بالحالة نفسها بعد انقطاع الكهرباء، وليست إيقافاً نظيفاً. والتراجع الذي لم يُجرَّب مسبقاً خطة وليس ضماناً. في المرة القادمة سنختبر استعادة واحدة واللقطة ما زالت حديثة.
تطبيق واحد ليس له إصدار مصلَح بعد. تطبيق ثانٍ يضم nginx الخاص به داخل صورة المورّد، والمورّد لم يصدر nginx 1.31.9 بعد. ومسار الحركة أعلاه يُبعد HTTP/2 عنه، لذلك ينتظر إصدار المورّد بدل صورة نبنيها يدوياً.
الخيارات، ولماذا
| الخيار المتاح لنا | ما اخترناه | السبب |
|---|---|---|
| إيقاف HTTP/2 كتخفيف سريع | الترقيع بصور جديدة | كان HTTP/2 ينتهي أصلاً عند Traefik، فلم يضف التخفيف شيئاً. أما الترقيع فيزيل الثغرة بدل إخفائها. |
| الوثوق بنص الإصدار | فحص الحزمة داخل الصورة | تنقل Debian الإصلاحات إلى الإصدارات القديمة دون تغيير nginx -v. وحده dpkg-query يُظهر البناء الحقيقي. |
| الوثوق بالمقالات عن أي صورة مصلَحة | قراءة إعدادات الصورة في السجل | اختلفت المقالات. والسجل هو المصدر. |
وسوم عائمة مثل 35-apache | وسوم دقيقة مثل 35.0.3-apache | الوسم العائم قد يشير إلى الإصلاح بينما يواصل الخادم تشغيل الصورة القديمة. |
| الترقية في المكان والتراجع إن حدث عطل | نسخة متفرعة أولاً للقفزات الكبيرة، ولقطة أولاً للصغيرة | بروفة النسخة المتفرعة تكلف ثوانيَ وتكشف المشكلة قبل المستخدمين. وبروفة كاملة لإصدار ترقيعي من خطوة واحدة مبالغة. |
تقسيم الحركة بنسخة تجريبية (rdc repo canary) | البروفة على نسخة متفرعة | تشغّل النسخة التجريبية (canary) الإصدار الجديد على بيانات حية، وهذا يناسب التطبيقات ذات المخططات المتوافقة رجعياً. وترحيل من 8 إصدارات ليس كذلك. |
| تنظيف القرص الممتلئ يدوياً | توسيع الحجم أثناء التشغيل | حذف الملفات تحت مجلد بيانات Docker فيه خطر. والتوسيع أمر واحد ولا يحتاج إعادة تشغيل. |
القائمة التي نحتفظ بها
- نسأل كل حاوية عما تشغّله. ولا نقرأ الوسوم.
- نفصل الضعيف عن المعرّض باتباع مسار الشبكة الحقيقي.
- نرقّع المعرّض اليوم، والباقي هذا الأسبوع.
- نقرأ الإصلاح من السجل، لا من المقالات.
- في الإصلاح المعتمد على حزمة، نفحص بناء الحزمة داخل الصورة.
- نأخذ لقطة قبل كل تغيير. ونجرّب على نسخة متفرعة عندما تُرحّل الترقية بيانات.
- نثبّت الوسوم الدقيقة.
- نتحقق من الداخل ومن الخارج، ثم ننظف النسخ المتفرعة.
التشغيل كله، من قراءة النشرات الأمنية إلى آخر عملية تحقق، قاده وكيل ذكاء اصطناعي (Claude Code) يعمل عبر rdc، بعد أن منحه المشغّل صلاحية الوصول إلى الإنتاج قبل بدء الجلسة. وروتين النسخة المتفرعة أولاً هو ما جعل ذلك مريحاً: أجرى الوكيل تجاربه على نسخ، ولم يرَ الإنتاج إلا خطوات سبق أن نجحت.