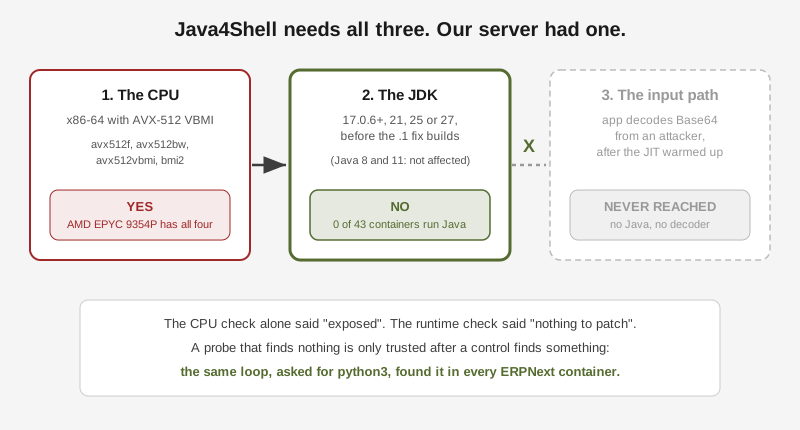
خلاصة سريعة. Java4Shell (الثغرة CVE-2026-114938) كتابة خارج حدود الذاكرة في الكومة (heap) داخل مفكك Base64 المترجَم بواسطة JIT في OpenJDK. ولا تعمل إلا على معالجات x86-64 التي تدعم AVX-512 VBMI.
- معالج خادمنا الإنتاجي يملك الأعلام الأربعة المطلوبة. وبفحص المعالج وحده بدا الخادم معرّضاً.
- فحصنا 43 حاوية والجهاز المضيف والمستودعات المتوقفة، فلم نجد أي بيئة تشغيل Java. وأعدنا تشغيل الفحص نفسه للبحث عن
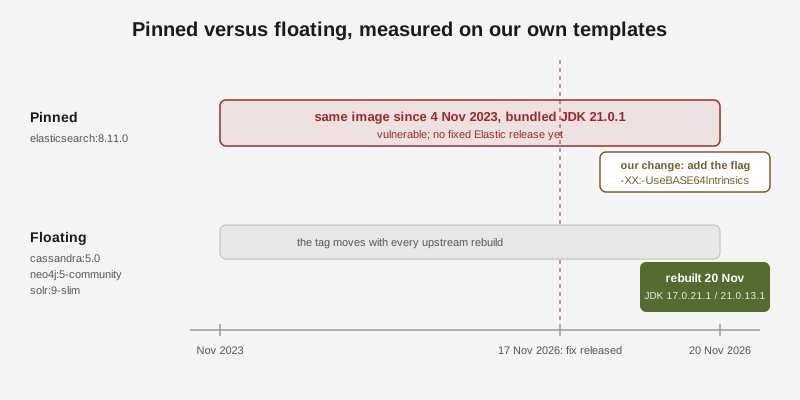
python3كاختبار ضابط، فوجدناه في كل مكان يُفترض أن يكون فيه. لا شيء يستدعي الترقيع على الخادم.- أما قوالب التطبيقات التي نوزعها فقصتها مختلفة. أربعة منها تشغّل JVM. وثلاثة منها تستخدم وسوماً عائمة، وقد أُعيد بناؤها في المصدر بنسخ JDK مرقّعة يوم 20 نوفمبر.
- واحد منها، Elasticsearch، كان مثبّتاً على
8.11.0: صورة من نوفمبر 2023 تضم JDK بالإصدار21.0.1. ولا يوجد إصدار مصلَح من Elastic حتى الآن، لذلك صار القالب يشغّل Elasticsearch بعلم التخفيف الرسمي من Elastic، وتحققنا منه على عقدة تعمل فعلاً.
ما الذي أُعلن عنه
في 17 نوفمبر نشر باحثون في Calif ثغرة Java4Shell، وأصدرت Oracle وOpenJDK الإصلاحات في اليوم نفسه. الخلل في مفكك Base64 المسرَّع بالعتاد داخل HotSpot: مسار AVX-512 VBMI يعالج الأحرف الأخيرة خطأً، فقد يكتب بعد نهاية مخزن مؤقت في الكومة. يستطيع مهاجم عن بُعد بلا حساب أن يحوّل ذلك إلى إفساد للذاكرة، وإلى تنفيذ شيفرة في التطبيق المناسب. ويعرض التقرير سلاسل استغلال قبل المصادقة لعدة منتجات خوادم Java معروفة.
التفاصيل المهمة للفرز:
- المتأثر: OpenJDK من 17.0.6 فما بعد، و21 و25 و27، قبل بناءات الإصلاح. أما Java 8 وJava 11 القياسيتان فغير متأثرتين.
- المصلَح: 17.0.21.1 و21.0.13.1 و25.0.5.1 و27.0.1.1 (بناءات Temurin تحمل
+2، أو+4للإصدار 27). وبيئة تشغيل تُبلغ عن17.0.21بلا.1ما زالت ضعيفة. - الشروط المسبقة: معالج x86-64 يدعم AVX-512 VBMI، وJIT سبق أن ترجم المفكك، ومسار في التطبيق يفك Base64 من مدخلات غير موثوقة. معالجات ARM غير متأثرة.
- التقييم: 9.2 بحسب CVSS 4.0، و8.1 بحسب CVSS 3.1. وإثبات المفهوم المستقل منشور علناً. ولم يُبلَّغ عن استغلال فعلي وقت كتابة هذا المقال.
- التخفيف: تشغيل JVM بالعلم
-XX:-UseBASE64Intrinsics. أما الخيار المنشور الآخر-XX:UseAVX=2فيعمل أيضاً على x86-64، لكنه يجعل JVM على ARM ترفض الإقلاع.
انتهت جولة الترقيع السابقة بنشر أربعة تطبيقات بأسلوب النسخة المتفرعة أولاً. أما هذه الجولة فانتهت أبكر بكثير، وسبب ذلك هو الجزء المثير فيها.
الخطوة 1: هل المعالج مؤهَّل؟
لمعظم الثغرات شرط برمجي مسبق. وهذه الثغرة لها شرط عتادي أيضاً، وفحصه رخيص:
rdc term connect hostinger -c "grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'"
# avx512bw avx512f avx512vbmi bmi2
الأعلام الأربعة كلها موجودة. الجهاز يعمل بمعالج AMD EPYC 9354P، وهو معالج خوادم حديث يدعم AVX-512 بالكامل. لو توقف الفرز هنا لكان الجواب: “الخادم معرّض، نرقّع كل ما فيه Java الليلة”.
الخطوة 2: هل يوجد Java أصلاً لنرقّعه؟
المعالج حلقة واحدة فقط في السلسلة. والحلقة الثانية هي JDK متأثر، فكان السؤال التالي بسيطاً: أي الحاويات تشغّل Java أصلاً؟
for c in $(docker ps --format '{{.Names}}'); do
  docker exec "$c" sh -c 'command -v java && java -version 2>&1 | head -1
    find / -xdev -name libjvm.so 2>/dev/null | head -2'
done
شغّلنا هذا عبر rdc term connect <repo>@hostinger لكل مستودع على الجهاز. والأمر find الذي يبحث عن libjvm.so يلتقط بيئات JVM المضمّنة داخل مجلد التطبيق وغير الموجودة في PATH، وهكذا يشحن Elasticsearch مثلاً الـ JDK الخاص به.
كانت النتيجة فارغة. لا java ولا libjvm.so في أي من الحاويات الـ 43 العاملة.
النتيجة الفارغة لا تثبت شيئاً حتى يُظهر الفحص أنه قادر على إيجاد شيء. لذلك أعدنا الحلقة نفسها للبحث عن python3، الذي نعرف أنه موجود في حاويات ERPNext. فوجدنا Python 3.14 في كل واحدة منها. الفحص سليم، والخادم ببساطة لا يحتوي على Java.
وفحصنا موضعين آخرين قبل إغلاق السؤال. الجهاز المضيف نفسه لا فيه Java ولا /usr/lib/jvm. والمستودعات التي لا يعمل فيها شيء لا تحمل أي صور Java في Docker daemon الخاص بها. وأحدها كان يضم نسخة من مستودعنا الأحادي (monorepo)، وذكرت ملفات compose فيه cassandra:5.0 وelasticsearch:8.11.0. وهذا قادنا إلى الخطوة التالية.
الخطوة 3: القوالب التي نوزعها
توزع Rediacc قوالب (templates) جاهزة للتطبيقات: ملف docker-compose.yaml وملف Rediaccfile لكل تطبيق. ويستطيع خادم لا نشغّله نحن أن ينشرها. لذلك فوجود صورة Java في قالب تعرّض لكل عميل يملك المعالج المناسب، حتى لو كان خادمنا نظيفاً.
git grep -nE "image:\s*(cassandra|neo4j|solr|elasticsearch|keycloak|kafka|jenkins|tomcat|openjdk|eclipse-temurin)"أربعة قوالب تشغّل JVM. وفي اثنين منها تذكر إعدادات الصورة في السجل الـ JDK صراحة. وفي الاثنين الآخرين لا تذكره، فشغّلنا كل صورة مرة واحدة وسألناها:
docker run --rm --entrypoint sh cassandra:5.0 -c 'java -version 2>&1 | head -1'
# openjdk version "17.0.21.1" 2026-11-17| القالب | الوسم في القالب | JDK الموجود اليوم | الحالة |
|---|---|---|---|
| Cassandra | cassandra:5.0 | 17.0.21.1+2 | أُصلح في المصدر، وأُعيد بناؤه في 20 نوفمبر |
| Neo4j | neo4j:5-community | 21.0.13.1+2 | أُصلح في المصدر، وأُعيد بناؤه في 20 نوفمبر |
| Solr | solr:9-slim | 17.0.21.1+2 | أُصلح في المصدر، وأُعيد بناؤه في 20 نوفمبر |
| Elasticsearch | elasticsearch:8.11.0 | 21.0.1 (مضمّن) | ضعيف، ولا يوجد إصدار مصلَح من Elastic بعد |
درس التثبيت بعد المراجعة
انتهى المقال السابق بعبارة “ثبّتوا الوسوم الدقيقة”. وهذه الجولة تضيف حاشية إلى تلك القاعدة.
التثبيت صحيح للتطبيقات التي نشغّلها ونرقّيها عن قصد. فهو يُظهر الإصدار العامل، ويمكن لوسم عائم أن يشير إلى الإصلاح بينما يواصل الخادم تشغيل صورة قديمة، لأن docker compose up -d لا يسحب صورة موجودة عنده أصلاً.
أما في القوالب التي ينشرها الناس من الصفر فتنقلب الصورة. الوسوم العائمة الثلاثة (5.0 و5-community و9-slim) التقطت الـ JDK المرقّع بعد ثلاثة أيام من الإصلاح، دون أي تغيير من جانبنا. أما التثبيت الدقيق الوحيد، 8.11.0، فقد جمّد Elasticsearch على صورة بُنيت في نوفمبر 2023، بـ JDK لن يصلحه أي إعادة بناء لذلك الوسم.
لذلك فالقاعدة التي نحتفظ بها لها شقان. تطبيقات الإنتاج تأخذ وسوماً دقيقة وترقية مقصودة. والقوالب تأخذ تثبيتاً أيضاً، لأن Elasticsearch وKibana يجب أن يعملا بالإصدار نفسه، لكن كل تثبيت في قالب صار مدرجاً الآن في سجل التثبيتات لدينا، حيث تنبّه بوابات الحداثة إلى أي تثبيت يتأخر بدل تركه ثلاث سنوات.
الخطوة 4: التخفيف، مُثبَت على عقدة حقيقية
أعلنت Elastic أن الإصلاح سيصل كتحديث لـ JDK المضمّن في الإصدارات القادمة 8.19.26 و9.4.10 و9.5.7 و9.6.0. وإلى أن يصدر أحدها، فالإرشاد الرسمي هو علم JVM. وفي القالب هو كلمة إضافية واحدة في ES_JAVA_OPTS:
environment:
  - "ES_JAVA_OPTS=-Xms${ES_HEAP_SIZE} -Xmx${ES_HEAP_SIZE} -XX:-UseBASE64Intrinsics"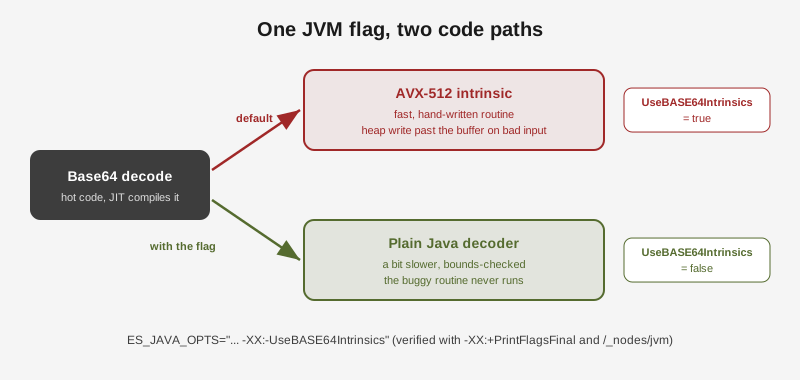
العلم في ملف compose مجرد ادعاء حتى تؤكده JVM. فتحققنا مرتين. أولاً، الـ JDK المضمّن نفسه، مع العلم وبدونه:
J=/usr/share/elasticsearch/jdk/bin/java
docker run --rm --entrypoint $J elasticsearch:8.11.0 -XX:+PrintFlagsFinal -version | grep ' UseBASE64Intrinsics '
#  bool UseBASE64Intrinsics = true   {product} {default}
docker run --rm --entrypoint $J elasticsearch:8.11.0 -XX:-UseBASE64Intrinsics -XX:+PrintFlagsFinal -version | grep ' UseBASE64Intrinsics '
#  bool UseBASE64Intrinsics = false  {product} {command line}
ثم شغّلنا عنقوداً حقيقياً من عقدة واحدة بخيارات القالب. أقلع بحالة خضراء، وعرضت واجهته البرمجية العلم بين وسائط JVM:
curl -s localhost:19200/_nodes/jvm | jq '.nodes[].jvm.input_arguments | map(select(test("BASE64")))'
# ["-XX:-UseBASE64Intrinsics"]
ما الذي ساء
فحص المعالج كاد يحسم الجواب. إنه أوضح شرط مسبق، ويحتاج أمراً واحداً، وقال “معرّض”. وحده الفحص الثاني، عن وجود JVM فعلية، حوّل حالة طوارئ في منتصف الليل إلى تعديل في قالب.
تشغيل مجموعة اختبارات في غير مكانها. للتحقق من تعديل القالب، شغّلنا مجموعة اختبارات دورة الحياة الخاصة بحزمة القوالب على محطة عمل. هذه المجموعة مخصصة لمستودع Rediacc مرخَّص، لا لمضيف Docker عادي، فاستغرقت أكثر من عشر دقائق في تشغيل قوالب أخرى. وكشفت أيضاً أن قالباً لا علاقة له بالموضوع يكتب سره المولَّد داخل مجلد مصدره، وهو ملف لا يريد أحد أن يراه في commit. صار ذلك القالب يكتب السر خارج شجرة المصدر، وترفض المجموعة الآن أن تبدأ بدون المستودع الذي تحتاجه.
لم يكن هناك ما نتفرع منه. خطوة الأمان المعتادة لدينا، وهي نسخة متفرعة من مستودع الإنتاج قبل أي تغيير، لم يكن لها هدف هذه المرة. فالتغيير كان في ملف قالب داخل git، فكانت شبكة الأمان هي commit قابل للمراجعة واختبار إقلاع حي، لا لقطة.
الخيارات، ولماذا
| الخيار المتاح لنا | ما اخترناه | السبب |
|---|---|---|
| اعتبار فحص المعالج هو الجواب | البحث عن JVM فعلية | قال المعالج إن الخادم معرّض، لكن بلا JVM لا شيء يُستغل. |
| الوثوق بفحص فارغ | تشغيل اختبار ضابط يجب أن يجد شيئاً | النتيجة الفارغة من فحص معطّل تشبه خادماً نظيفاً. |
| قراءة إصدار JDK من السجل | تشغيل كل صورة مرة واحدة | صورتان من الأربع لا تسجلان إصدار JDK في إعداداتهما. |
-XX:UseAVX=2 | -XX:-UseBASE64Intrinsics | أضيق نطاقاً: يوقف دالة واحدة لا كل تسريعات AVX-512، وتبقى JVM على ARM قادرة على الإقلاع. |
| ترقية Elasticsearch إلى أحدث 8.19 الآن | إبقاء 8.11.0 وإضافة العلم والترقية عند صدور الإصدار المصلَح | أحدث الإصدارات المتاحة اليوم ما زالت تضم JDK متأثراً، ويجب أن ينتقل Kibana في الخطوة نفسها. |
| تثبيت دقيق في كل مكان | تثبيت دقيق مع بوابة حداثة لكل تثبيت في قالب | تثبيت بلا إنذار جمّد JDK من 2023، والبوابة تُبقي التثبيت وتضيف الإنذار. |
القائمة التي نحتفظ بها
- نفحص كل الشروط المسبقة، لا الأول المطابق فقط.
- نبحث عن بيئة التشغيل نفسها (
javaوlibjvm.so)، لا عن اسم المنتج فقط. - نثبت كل فحص فارغ باختبار ضابط.
- نفحص ما نوزعه، لا ما نشغّله فقط.
- نقرأ الإصدار داخل الصورة، ونشغّل الصورة حين تصمت الإعدادات.
- نفضّل أضيق تخفيف ممكن، ونؤكده في العملية العاملة.
- نتابع الإصدار المصلَح من المورّد، ونزيل التخفيف حين يصدر.
كما في الجولة السابقة، أنجز العمل وكيل ذكاء اصطناعي (Claude Code) عبر rdc، بعد أن منحه المشغّل صلاحية الوصول إلى الإنتاج قبل بدء الجلسة. وفي هذه المرة لم يتغير الإنتاج إطلاقاً: كل خطوة على الخادم كانت قراءة، والإصلاح الوحيد دخل في قالب عبر git، ومعه اختبار حي.