Кратко. 18 ноября nginx выпустил исправления для nginx2root (CVE-2026-123007 и ещё четыре родственные RCE). 19 ноября PHP выпустил исправления для 17 CVE, семь из них критические. Вечером 20-го мы пропатчили собственный боевой сервер.
- 43 контейнера проверили за минуты: у каждого спросили, какие nginx и PHP в нём запущены.
- У 13 стояла старая версия. Реально под ударом были только 6: PHP-контейнеры трёх публичных веб-приложений.
- Каждое исправление мы брали из официального образа и проверяли в реестре до скачивания.
- Самое рискованное обновление (прыжок через 8 релизов ERPNext) сначала отрепетировали на форке с реальными данными. Форк ответил на единственный вопрос, на который не отвечали заметки о релизе.
- Посреди загрузки забился диск. Расширение тома на лету заняло 3,9 секунды, без простоя.
Что раскрыли
nginx2root это набор из пяти уязвимостей удалённого выполнения кода в открытом nginx. Главная из них, CVE-2026-123007, это целочисленное переполнение вниз в управлении потоком HTTP/2, оценка 9.2 по CVSS 4.0. Она затрагивает любой nginx с версии 1.9.5 (2015 год) по 1.31.8, где включён HTTP/2. Остальным четырём нужен HTTP/3 за прокси, почтовый прокси с auth_http или DNS-резолвер вместе с mirror. Исправленные релизы: 1.31.9 (mainline) и 1.30.7 (stable). Публичный proof of concept появился в тот же день.
Релиз PHP вышел на день позже: 8.5.13, 8.4.28, 8.3.37 и 8.2.36. Худшие баги сидят в обработке сессий и в кеше часовых поясов, и они могут закончиться выполнением кода. Вторая группа касается только PHP-FPM: request smuggling, XSS на странице статуса и локальное повышение привилегий.
Сервер из этой истории называется hostinger, это та же боевая машина из нашего теста PocketOS. На ней живут почтовый сервер с веб-интерфейсом, Nextcloud, маркетинговый стек, ERPNext, GitLab, стек наблюдаемости и несколько демо. Каждое приложение лежит в своём репозитории Rediacc: это зашифрованный том со своим демоном Docker и своим диапазоном приватных IP.
Шаг 1: находим, что уязвимо, а потом что доступно снаружи
Теги образов врут умолчанием. nextcloud:35-apache ничего не говорит о PHP внутри, а пакет Debian и до, и после исправления безопасности продолжает показывать nginx/1.26.3. Поэтому вместо чтения тегов мы спросили у каждого работающего контейнера напрямую.
for repo in nextcloud mail mautic erpnext gitlab marketing observability demo-stackoverflow; do
  rdc term connect "$repo@hostinger" -c 'for c in $(docker ps --format "{{.Names}}"); do
    echo "$c: $(docker exec "$c" sh -c "nginx -v 2>&1; php -v 2>/dev/null | head -1")"
  done'
done
rdc term connect <repo> открывает оболочку внутри окружения самого репозитория, где DOCKER_HOST уже указывает на демон Docker этого репозитория. Одного цикла хватило на всю машину.
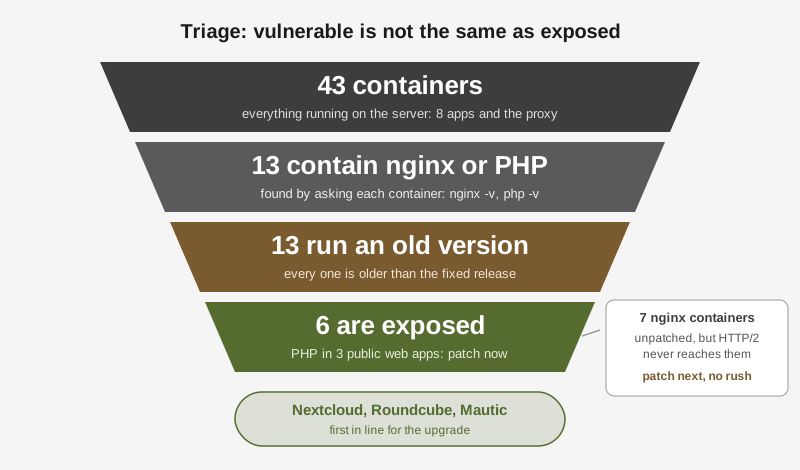
Итог: nginx или PHP были в 13 контейнерах, и все 13 были старше исправления. Звучит как 13 авралов. Но это не так.
Уязвимо значит, что в коде есть баг. Доступно снаружи значит, что атакующий реально может до этого бага добраться. Разница в сетевом пути, а на этом сервере каждый публичный запрос идёт одним и тем же путём.
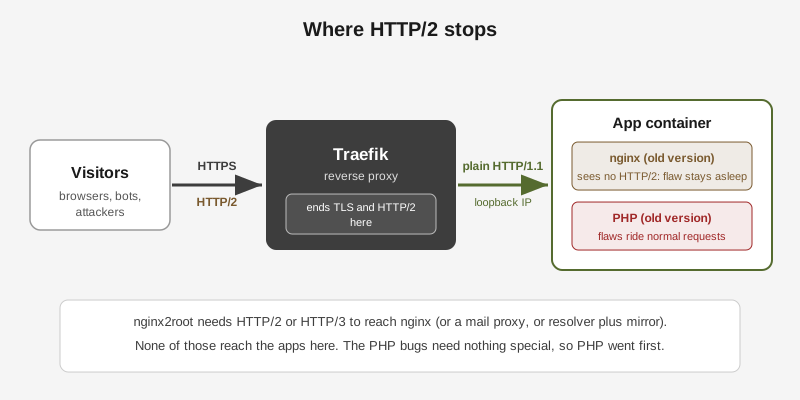
Traefik, обратный прокси перед каждым репозиторием, завершает TLS и HTTP/2. С каждым приложением он говорит по обычному HTTP/1.1 на приватном loopback-адресе. Мы проверили конфиги nginx внутри двух приложений, в которые nginx встроен: ни http2, ни HTTP/3, ни mirror, ни почтового прокси. Так что у nginx2root не было входа.
С PHP всё иначе. Его баги едут внутри обычных веб-запросов. Nextcloud, Roundcube (веб-почта) и Mautic работали на PHP за Apache, смотрели в интернет, и у всех не хватало одного патч-релиза. Эти шесть контейнеров мы поставили в начало очереди.
Одна деталь немного улучшила картину: все три приложения запускают PHP как модуль Apache, а не как PHP-FPM, поэтому баги, затрагивающие только FPM, к нам не относились. Баги сессий и часовых поясов относились.
Шаг 2: ищем официальное исправление и верим реестру, а не статьям
Первые же поиски в сети дали уверенные, но противоречивые ответы. В одной статье писали, что официальный образ Nextcloud всё ещё идёт со старым PHP. В другой, что исправление есть в стороннем образе. Ни одна не цитировала сам образ.
Чтобы узнать, что внутри образа, скачивать его не нужно. Реестр отдаёт конфиг каждого образа, а официальные образы на основе PHP записывают в него PHP_VERSION.
curl -s "https://registry-1.docker.io/v2/library/nextcloud/blobs/<config-digest>" \
  -H "Authorization: Bearer $TOKEN" | jq -r '.config.Env[]' | grep PHP_VERSION
# PHP_VERSION=8.5.13
Так мы за минуты получили чёткий ответ по каждому приложению:
| Приложение | Запущено | Официальное исправление | PHP в исправленном образе |
|---|---|---|---|
| Nextcloud | 35.0.2 | nextcloud:35.0.3-apache | 8.5.13 |
| Roundcube | 1.7.5 | roundcube/roundcubemail:1.7.6-apache | 8.4.28 |
| Mautic | 7.2.1 | mautic/mautic:7.2.2-20261119-apache | 8.3.37 |
| ERPNext | v16.52.1 | frappe/erpnext:v16.60.0 | (nginx: неизвестно) |
ERPNext оказался особым случаем. Его nginx приходит из пакета Debian, поэтому строка версии остаётся 1.26.3 в любом случае. Исправленная сборка Debian называется 1.26.3-3+deb13u11, её опубликовали 19 ноября. Новый образ ERPNext собрали в тот же вечер. Попало ли исправление в него? Конфиг образа этого не скажет. Скажет только запуск.
Шаг 3: репетируем рискованное обновление на форке
Патч-релизы вроде Roundcube 1.7.5 до 1.7.6 почти ничем не грозят. А ERPNext с v16.52 до v16.60 это восемь релизов миграций базы на реальных бухгалтерских данных. Для него нужна была репетиция.
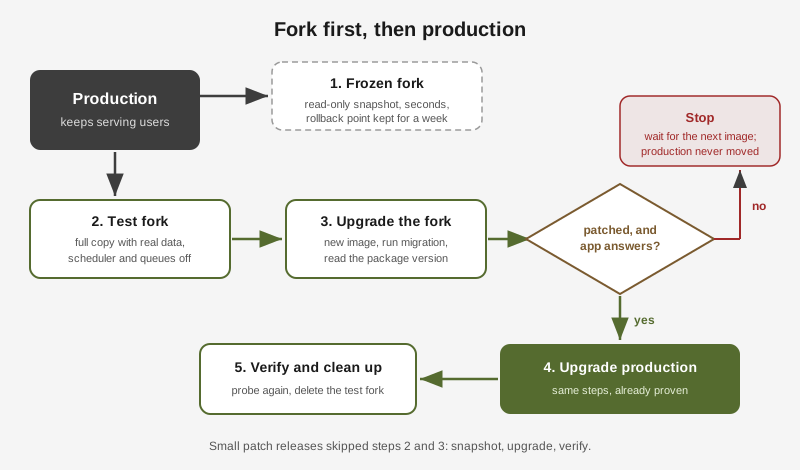
Форк Rediacc это полная копия репозитория вместе с данными, сделанная через copy-on-write клон. Она занимает секунды при любом размере, а у копии свой демон Docker, свой диапазон IP и свой URL. Ничто внутри неё не может задеть прод.
rdc repo fork erpnext@hostinger --tag cve-test
rdc repo up erpnext:cve-test@hostinger --no-start   # mount only, start nothing yet
Прежде чем запускать форк, мы поправили его compose-файл: поставили новый тег образа, а планировщик и обе очереди задач убрали под отключённый профиль. Копия реальных данных ERPNext с работающим планировщиком разослала бы настоящие письма настоящим клиентам. Когда всё это выключено, форк мог отдавать страницы и гонять миграции, и больше ничего.
docker run --rm --entrypoint dpkg-query frappe/erpnext:v16.60.0 -W nginx
# nginx  1.26.3-3+deb13u11
Вот и ответ: в новом образе лежит пропатченный nginx от Debian. После этого на форке прошло полное обновление: bench --site all migrate чисто отработал на копии боевой базы, приложение ответило pong на проверке здоровья, а страница входа открылась по собственному URL форка.
Если бы в образе остался старый пакет, план был простой: остановиться, удалить форк и ждать следующей сборки. Прод остался бы нетронутым и не перезапускался бы ради обновления, которое ничего не чинит.
Шаг 4: прод, по одному приложению
Каждое приложение проходило один и тот же короткий порядок:
- Снапшот.
rdc repo fork <app> --tag pre-cve-20261120 --immutableделает замороженную копию только для чтения. Её нельзя смонтировать или запустить, так что изменить её не сможет ничто. - Фиксируем тег. Правим compose-файл на точный исправленный тег.
- Pull, затем деплой.
docker pull, потомrdc repo up <app> -y. - Запускаем собственный шаг обновления приложения, если он есть.
- Проверяем изнутри (версия, миграции) и снаружи (публичный URL).
| Приложение | Что произошло | Контейнеры снова работают |
|---|---|---|
| Nextcloud | Точка входа образа выполнила occ upgrade 35.0.2 до 35.0.3, около минуты в режиме обслуживания | 66 с |
| Roundcube | Простая замена образа, проверка схемы ничего не нашла | 24 с |
| Mautic | Диск заполнился на первом pull (ниже), затем doctrine:migrations:migrate | 6 с |
| ERPNext | Те же шаги, что в репетиции, планировщик оставили включённым, bench migrate вернул код 0 | 17 с |
Финальная проверка показала PHP 8.5.13, 8.4.28 и 8.3.37 в каждом PHP-контейнере, nginx deb13u11 в ERPNext и все 43 контейнера в работе, без единой упавшей проверки здоровья.
Что пошло не так
Плавающий тег прятал устаревший образ. Nextcloud стоял на nextcloud:35-apache. Этот тег уже указывал на исправленный образ, но docker compose up -d не скачивает образ, который у него уже есть, и сервер так и жил бы со старым PHP. Фиксация 35.0.3-apache делает работающую версию видимой в compose-файле и заставляет каждое обновление реально что-то менять.
Диск заполнился посреди загрузки. Образ Mautic весит 2,1 ГБ, а в его репозитории было свободно 1,4 ГБ. Pull упал с no space left on device, не задев работающие контейнеры. Исправление уместилось в одну команду, и Mautic всё это время отдавал трафик:
rdc repo expand mautic@hostinger --size 12G
# Repository expanded (3.9s)
Том вырос с 8 ГБ до 12 ГБ на лету, и pull прошёл. Теперь политика размеров на машине может сама увеличивать репозиторий до того, как он заполнится.
Замороженные снапшоты не пригодились. Все обновления прошли, так что четыре копии pre-cve просто лежали без дела. В этом и смысл страховки, но есть две честные оговорки. Их сняли при работающих приложениях, поэтому файлы баз внутри согласованы лишь на уровне сбоя: такое же состояние бывает после отключения питания, а не после чистой остановки. И откат, который ни разу не репетировали, это план, а не гарантия. В следующий раз мы проверим одно восстановление, пока снапшот свежий.
Для одного приложения исправленного релиза пока нет. Ещё одно приложение несёт свой nginx внутри образа вендора, а вендор пока не выпустил nginx 1.31.9. Путь трафика, описанный выше, не пускает к нему HTTP/2, так что мы ждём релиз вендора, а не собираем образ вручную.
Какие решения мы приняли и почему
| Что можно было сделать | Что выбрали | Почему |
|---|---|---|
| Отключить HTTP/2 как быструю меру | Патч новыми образами | HTTP/2 и так заканчивался на Traefik, поэтому мера ничего бы не дала. Патч убирает баг, а не прячет его. |
| Верить строке версии | Проверять пакет внутри образа | Debian бэкпортирует исправления, не меняя nginx -v. Реальную сборку показывает только dpkg-query. |
| Верить статьям о том, какой образ исправлен | Читать конфиг образа в реестре | Статьи противоречили друг другу. Источник истины это реестр. |
Плавающие теги вроде 35-apache | Точные теги вроде 35.0.3-apache | Плавающий тег может указывать на исправление, пока сервер продолжает работать на старом образе. |
| Обновлять на месте и откатываться, если сломается | Для больших прыжков сначала форк, для маленьких сначала снапшот | Репетиция на форке стоит секунды и находит проблему раньше пользователей. Полная репетиция для патч-релиза в один шаг это перебор. |
Разделить трафик канарейкой (rdc repo canary) | Репетиция на форке | Канарейка запускает новую версию на живых данных, что подходит приложениям с обратно совместимыми схемами. Миграция через 8 релизов к ним не относится. |
| Чистить полный диск вручную | Расширить том на лету | Удалять файлы в папке данных Docker рискованно. Расширение это одна команда и без перезапуска. |
Чек-лист, который мы оставили себе
- Спрашивать у каждого контейнера, что в нём запущено. Не читать теги.
- Отделять уязвимое от доступного снаружи, следуя по реальному сетевому пути.
- Уязвимое и доступное снаружи патчить сегодня, остальное на этой неделе.
- Исправление читать в реестре, а не в статьях.
- Если исправление приходит пакетом, проверять сборку пакета внутри образа.
- Снапшот перед каждым изменением. Репетиция на форке, если обновление мигрирует данные.
- Фиксировать точные теги.
- Проверять изнутри и снаружи, затем убирать форки.
Весь прогон, от чтения бюллетеней до последней проверки, вёл AI-агент (Claude Code), работавший через rdc, а доступ к проду оператор выдал до начала сессии. Именно порядок с форком вперёд сделал это спокойным делом: агент ставил эксперименты на копиях, а прод видел только те шаги, которые уже сработали.