TL;DR. nginxは11月18日に、nginx2root(CVE-2026-123007と、同系統の4件のRCE)の修正をリリースしました。PHPは11月19日に、17件のCVE(うち7件が重大)の修正をリリースしました。20日の夜、私たちは自社の本番サーバーにパッチを適用しました。
- 43個のコンテナを数分で確認しました。各コンテナに、動いているnginxとPHPのバージョンを直接尋ねる方法です。
- 13個が古いバージョンで動いていました。実際に露出していたのは6個だけで、公開されている3つのWebアプリのPHPコンテナでした。
- 修正はすべて公式イメージから取得し、ダウンロードの前にレジストリで内容を確認しました。
- 最もリスクの高いアップグレード(ERPNextの8リリース分のジャンプ)は、先に実データを持つフォークで予行演習しました。リリースノートでは分からなかった疑問に、フォークが答えてくれました。
- ダウンロードの途中でディスクが満杯になりました。ボリュームをオンラインで拡張するのにかかったのは3.9秒で、ダウンタイムはありませんでした。
公開された脆弱性
nginx2rootは、オープンソース版nginxにある5件のリモートコード実行(RCE)のバグです。中心となるCVE-2026-123007は、HTTP/2のフロー制御における整数アンダーフローで、CVSS 4.0のスコアは9.2です。HTTP/2を有効にしている、1.9.5(2015年)から1.31.8までのすべてのnginxが影響を受けます。残りの4件は、プロキシの背後のHTTP/3、auth_httpを使うメールプロキシ、あるいはDNSリゾルバとmirrorの併用が条件になります。修正版は1.31.9(メインライン)と1.30.7(ステーブル)です。公開された概念実証(PoC)も、同じ日に出回りました。
PHPのリリースはその翌日で、8.5.13、8.4.28、8.3.37、8.2.36です。特に深刻なバグはセッション処理とタイムゾーンキャッシュにあり、コード実行につながる可能性があります。もう1つのグループはPHP-FPMだけが対象で、リクエストスマグリング、ステータスページのXSS、ローカル権限昇格が含まれます。
この話の舞台はhostingerです。PocketOSのテストで使ったのと同じ本番マシンです。メールサーバーとWebメール、Nextcloud、マーケティング用のスタック、ERPNext、GitLab、オブザーバビリティ用のスタック、いくつかのデモが動いています。各アプリは、それぞれ専用のRediaccリポジトリに入っています。リポジトリは暗号化されたボリュームで、専用のDockerデーモンと専用のプライベートIPレンジを持ちます。
ステップ1:脆弱なものを探し、次に露出しているものを探す
イメージのタグは、肝心なことを教えてくれません。nextcloud:35-apacheというタグからは中のPHPが分かりませんし、Debianのパッケージはセキュリティ修正の前後でもnginx/1.26.3と表示し続けます。そこでタグを読むのをやめて、動いているすべてのコンテナに直接尋ねました。
for repo in nextcloud mail mautic erpnext gitlab marketing observability demo-stackoverflow; do
  rdc term connect "$repo@hostinger" -c 'for c in $(docker ps --format "{{.Names}}"); do
    echo "$c: $(docker exec "$c" sh -c "nginx -v 2>&1; php -v 2>/dev/null | head -1")"
  done'
done
rdc term connect <repo>は、リポジトリ専用の環境の中でシェルを開きます。DOCKER_HOSTは最初からそのリポジトリのDockerデーモンを指しています。このループ1本で、マシン全体を調べられました。
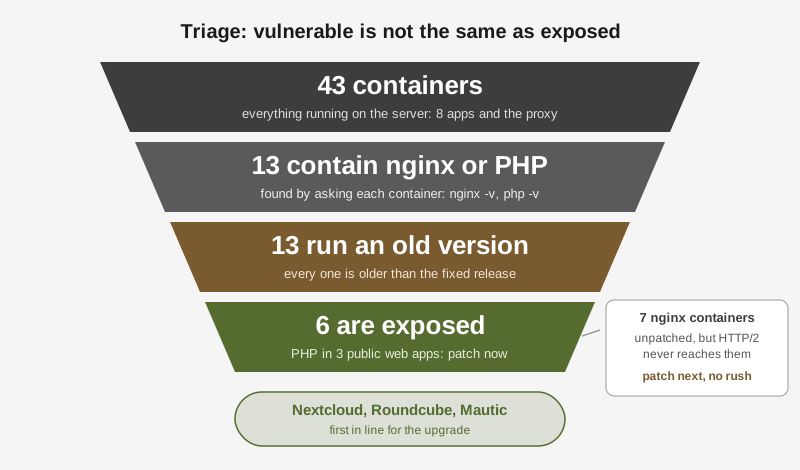
結果は、nginxまたはPHPを持つコンテナが13個で、そのすべてが修正版より古いというものでした。13件の緊急事態に聞こえますが、そうではありませんでした。
脆弱というのは、コードにバグがあるということです。露出しているというのは、攻撃者が実際にそのバグへ到達できるということです。違いはネットワーク経路にあり、このサーバーでは、公開されるすべてのリクエストが同じ経路を通ります。
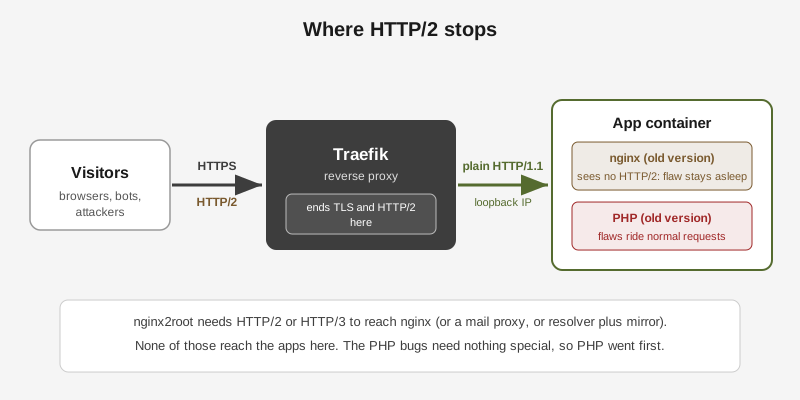
すべてのリポジトリの手前にあるリバースプロキシのTraefikが、TLSとHTTP/2を終端します。各アプリとの通信は、プライベートなループバックアドレス上の平文HTTP/1.1です。nginxを同梱している2つのアプリについて、中のnginx設定を確認しました。http2もHTTP/3もmirrorもメールプロキシもありません。つまり、nginx2rootが入り込む余地はありませんでした。
PHPのバグは事情が違います。通常のWebリクエストの中を通って届くからです。Nextcloud、Roundcube(Webメール)、MauticはいずれもApacheの背後でPHPを動かし、いずれもインターネットに面していて、いずれもパッチリリース1つ分遅れていました。この6個のコンテナを最優先にしました。
PHPについては、少し救われる点もありました。3つのアプリはいずれも、PHP-FPMではなくApacheモジュールとしてPHPを動かしていたため、FPM専用のバグは当てはまりません。セッションとタイムゾーンのバグは、それでも当てはまりました。
ステップ2:公式の修正を探す。ブログ記事よりレジストリを信じる
最初にWeb検索をすると、自信たっぷりで互いに食い違う答えが返ってきました。公式のNextcloudイメージはまだ古いPHPだ、という記事がありました。サードパーティ製のイメージなら修正済みだ、という記事もありました。どちらも、イメージそのものを確認してはいませんでした。
中身を読むのに、イメージをダウンロードする必要はありません。レジストリは各イメージのコンフィグを公開していて、PHPベースの公式イメージはそこにPHP_VERSIONを記録しています。
curl -s "https://registry-1.docker.io/v2/library/nextcloud/blobs/<config-digest>" \
  -H "Authorization: Bearer $TOKEN" | jq -r '.config.Env[]' | grep PHP_VERSION
# PHP_VERSION=8.5.13
これで、各アプリの答えが数分ではっきりしました。
| アプリ | 稼働中 | 公式の修正版 | 修正版に入っているPHP |
|---|---|---|---|
| Nextcloud | 35.0.2 | nextcloud:35.0.3-apache | 8.5.13 |
| Roundcube | 1.7.5 | roundcube/roundcubemail:1.7.6-apache | 8.4.28 |
| Mautic | 7.2.1 | mautic/mautic:7.2.2-20261119-apache | 8.3.37 |
| ERPNext | v16.52.1 | frappe/erpnext:v16.60.0 | (nginx:不明) |
ERPNextだけは例外でした。nginxがDebianのパッケージ由来なので、どちらのイメージでもバージョン表示は1.26.3のままです。Debianの修正済みビルドは1.26.3-3+deb13u11で、11月19日に公開されました。新しいERPNextのイメージは、その日の夜にビルドされています。修正は入っているのか。イメージのコンフィグからは分かりません。実際に動かしてみるしかありません。
ステップ3:リスクの高いものはフォークで予行演習する
Roundcubeの1.7.5から1.7.6のようなパッチリリースは、リスクが低いものです。一方、ERPNextのv16.52からv16.60は、実際の会計データに対する8リリース分のデータベースマイグレーションです。これは予行演習をすることにしました。
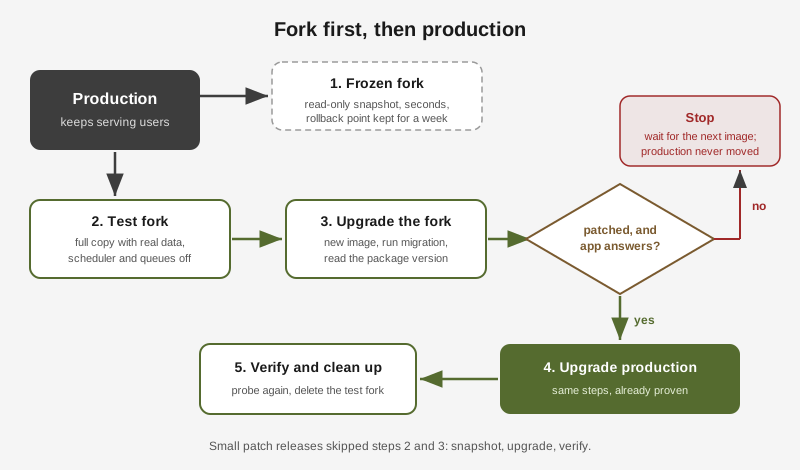
Rediaccのフォークは、リポジトリをデータごと丸ごとコピーしたものです。コピーオンライトのクローンで作るので、サイズに関係なく数秒で終わります。コピーには専用のDockerデーモン、IPレンジ、URLが割り当てられ、中の操作が本番に影響することはありません。
rdc repo fork erpnext@hostinger --tag cve-test
rdc repo up erpnext:cve-test@hostinger --no-start   # mount only, start nothing yet
フォークを起動する前に、composeファイルを編集しました。新しいイメージタグに変え、スケジューラと2つのジョブキューは無効なプロファイルの下に退避しています。本物のERPNextデータのコピーでスケジューラが動いていると、本物の顧客に本物のメールを送ってしまうからです。これらを止めておけば、フォークはページの表示とマイグレーションの実行だけができて、それ以外のことは何も起きません。
docker run --rm --entrypoint dpkg-query frappe/erpnext:v16.60.0 -W nginx
# nginx 1.26.3-3+deb13u11これが答えでした。新しいイメージには、Debianのパッチ適用済みnginxが入っていました。続けてフォークで、アップグレードを最後まで実行しました。本番データベースのコピーに対してbench --site all migrateは問題なく完了し、アプリはヘルスチェックのエンドポイントでpongを返し、フォーク専用のURLでログインページも表示されました。
もしイメージに古いパッケージが残っていたら、計画は単純でした。止めて、フォークを削除して、次のビルドを待つだけです。何も直らないアップグレードのために本番を再起動することなく、本番には手を付けないままで済みます。
ステップ4:本番は1アプリずつ
各アプリで、同じ短い手順を踏みました。
- スナップショット。
rdc repo fork <app> --tag pre-cve-20261120 --immutableで、凍結された読み取り専用のコピーを作ります。マウントも起動もできないので、後から変更されることはありません。 - タグを固定する。 composeファイルを、修正版の正確なタグに書き換えます。
- pullしてからデプロイ。
docker pullのあとにrdc repo up <app> -yを実行します。 - アプリ自身のアップグレード手順があれば実行します。
- 確認。 内側から(バージョン、マイグレーション)と、外側から(公開URL)の両方で行います。
| アプリ | 何が起きたか | コンテナが復帰するまで |
|---|---|---|
| Nextcloud | イメージのエントリポイントがocc upgradeを実行し35.0.2から35.0.3へ。メンテナンスモードは約1分 | 66秒 |
| Roundcube | イメージを入れ替えただけ。スキーマチェックでは対応不要 | 24秒 |
| Mautic | 最初のpullでディスクが満杯(後述)。その後doctrine:migrations:migrate | 6秒 |
| ERPNext | 予行演習と同じ手順。スケジューラは有効のまま、bench migrateの終了コードは0 | 17秒 |
最後の確認では、すべてのPHPコンテナでPHP 8.5.13、8.4.28、8.3.37が確認でき、ERPNextではnginxがdeb13u11になり、43個すべてのコンテナがヘルスチェックの失敗なしで動いていました。
うまくいかなかったこと
フローティングタグが古いイメージを隠していました。 Nextcloudはnextcloud:35-apacheで動いていました。このタグはすでに修正済みのイメージを指していましたが、docker compose up -dは手元にあるイメージをpullし直しません。そのままではサーバーが古いPHPで動き続けるところでした。35.0.3-apacheと固定すれば、動いているバージョンがcomposeファイルから見えるようになり、アップグレードのたびに確実に変更が入ります。
ダウンロードの途中でディスクが満杯になりました。 Mauticのイメージは2.1 GBで、リポジトリの空きは1.4 GBでした。pullはno space left on deviceで失敗しましたが、稼働中のコンテナには影響しませんでした。対処はコマンド1つで、Mauticがトラフィックを処理し続けたまま実行できました。
rdc repo expand mautic@hostinger --size 12G
# Repository expanded (3.9s)
ボリュームは8 GBから12 GBへオンラインで拡張され、pullは通りました。マシンのサイズポリシーを使えば、満杯になる前にリポジトリを自動で拡張することもできます。
凍結したスナップショットは使われませんでした。 すべてのアップグレードがうまくいったため、4つのpre-cveコピーはそのまま置かれています。保険とはそういうものですが、正直に書いておくべき点が2つあります。1つ目は、スナップショットはアプリが動いている最中に取ったので、中のデータベースファイルはクラッシュコンシステントだということです。停電のあとと同じ状態で、きれいにシャットダウンした状態ではありません。2つ目は、一度も予行演習をしていないロールバックは、計画であって保証ではないということです。次回は、スナップショットが新しいうちに、復元を1回テストします。
1つのアプリには、まだ修正版のリリースがありません。 もう1つのアプリは、ベンダーのイメージの中に独自のnginxを同梱していて、そのベンダーはまだnginx 1.31.9をリリースしていません。上で見たトラフィックの経路により、HTTP/2はそのアプリに届きません。そのため、手作りのイメージではなく、ベンダーのリリースを待つことにしました。
選択肢と、選んだ理由
| 選択肢 | 選んだ方法 | 理由 |
|---|---|---|
| 暫定対策としてHTTP/2を無効にする | 新しいイメージでパッチを適用する | HTTP/2はもともとTraefikで終端されていたので、暫定対策には意味がありませんでした。パッチならバグを隠すのではなく取り除けます。 |
| バージョン表示を信じる | イメージ内のパッケージを確認する | Debianはnginx -vの表示を変えずに修正をバックポートします。本当のビルドが分かるのはdpkg-queryだけです。 |
| どのイメージが修正済みかを記事で判断する | レジストリでイメージのコンフィグを読む | 記事同士の内容が食い違っていました。信頼できる情報源はレジストリです。 |
35-apacheのようなフローティングタグ | 35.0.3-apacheのような正確なタグ | フローティングタグは修正版を指していても、サーバーは古いイメージのまま動き続けることがあります。 |
| その場でアップグレードし、壊れたらロールバックする | 大きなジャンプはフォークを先に、小さなものはスナップショットを先に | フォークでの予行演習は数秒で済み、ユーザーより先に問題を見つけられます。1ステップのパッチリリースに完全な予行演習をするのはやりすぎです。 |
カナリア(rdc repo canary)でトラフィックを分ける | フォークで予行演習する | カナリアは新バージョンを実データ上で動かすので、後方互換のあるスキーマのアプリに向いています。8リリース分のマイグレーションは、それに当たりません。 |
| 満杯のディスクを手で片付ける | ボリュームをオンラインで拡張する | Dockerのデータフォルダ内のファイルを消すのは危険です。拡張ならコマンド1つで、再起動も要りません。 |
私たちのチェックリスト
- すべてのコンテナに、何が動いているかを尋ねる。タグは読まない。
- 実際のネットワーク経路をたどって、脆弱なものと露出しているものを分ける。
- 露出しているものは今日、残りは今週中にパッチを適用する。
- 修正の内容は、記事ではなくレジストリから読む。
- パッケージ由来の修正は、イメージ内のパッケージのビルドを確認する。
- 変更のたびに、先にスナップショットを取る。アップグレードでデータが移行される場合は、フォークで予行演習する。
- 正確なタグを固定する。
- 内側と外側の両方から確認してから、フォークを片付ける。
アドバイザリを読むところから最後の確認まで、作業全体はAIエージェント(Claude Code)がrdcを通じて進めました。本番へのアクセスは、セッションの開始前にオペレーターが許可しています。フォーク先行の手順があったから、安心して任せられました。エージェントは実験をコピーの上で行い、本番に届くのは、すでにうまくいった手順だけだったからです。