Кратко. Java4Shell (CVE-2026-114938) это запись за границы кучи в JIT-компилированном декодере Base64 в OpenJDK. Срабатывает только на x86-64 процессорах с AVX-512 VBMI.
- У процессора нашего боевого сервера есть все четыре нужных флага. По одной проверке процессора сервер выглядел уязвимым.
- Проба 43 контейнеров, хоста и остановленных репозиториев нашла ноль Java-рантаймов. Контрольный прогон той же пробы, искавший
python3, нашёл его везде, где он должен быть. На сервере патчить нечего.- С шаблонами приложений, которые мы поставляем, вышло иначе. Четыре из них запускают JVM. Три используют плавающие теги и уже были пересобраны апстримом с исправленными JDK 20 ноября.
- Один, Elasticsearch, был закреплён на
8.11.0: образ от ноября 2023 года со встроенным JDK21.0.1. Исправленного релиза Elastic пока нет, поэтому шаблон теперь запускает Elasticsearch с собственным флагом-обходом от Elastic, проверенным на работающем узле.
Что раскрыли
17 ноября исследователи из Calif опубликовали Java4Shell, а Oracle и OpenJDK в тот же день выпустили исправления. Баг сидит в аппаратно ускоренном декодере Base64 в HotSpot: ветка AVX-512 VBMI неверно обрабатывает последние несколько символов и может записать данные за конец буфера в куче. Удалённый атакующий без учётной записи может превратить это в порчу памяти, а в подходящем приложении и в выполнение кода. В разборе показаны pre-auth цепочки для нескольких известных Java-серверных продуктов.
Что важно для первичной оценки:
- Затронуты: OpenJDK 17.0.6 и новее, 21, 25 и 27 до сборок с исправлением. Обычные Java 8 и Java 11 не затронуты.
- Исправлено в: 17.0.21.1, 21.0.13.1, 25.0.5.1 и 27.0.1.1 (сборки Temurin несут
+2, а для 27+4). Рантайм, который сообщает17.0.21без.1, всё ещё уязвим. - Условия: x86-64 процессор с AVX-512 VBMI, JIT, который уже скомпилировал декодер, и путь в приложении, где Base64 декодируется из недоверенного ввода. ARM не затронут.
- Оценка: 9.2 по CVSS 4.0, 8.1 по CVSS 3.1. Отдельный proof of concept опубликован. На момент написания об эксплуатации в реальных атаках не сообщали.
- Обходной путь: запустить JVM с
-XX:-UseBASE64Intrinsics. Другой опубликованный вариант,-XX:UseAVX=2, тоже работает на x86-64, но на ARM JVM из-за него отказывается запускаться.
Наш прошлый прогон с патчами закончился раскаткой четырёх приложений с форком вперёд. Этот закончился намного раньше, и интересно как раз почему.
Шаг 1: подходит ли процессор?
У большинства CVE есть программное условие. У этой есть ещё и аппаратное, и проверить его дёшево:
rdc term connect hostinger -c "grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'"
# avx512bw avx512f avx512vbmi bmi2
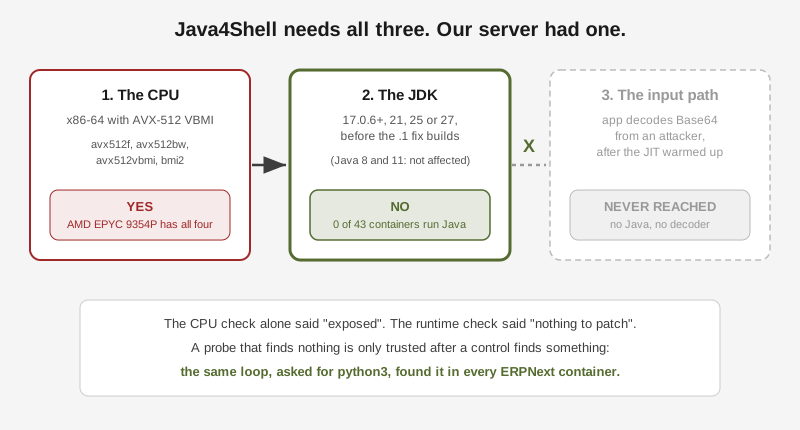
Все четыре. На машине стоит AMD EPYC 9354P, свежий серверный процессор с полной поддержкой AVX-512. Если бы оценка остановилась здесь, ответ был бы такой: «уязвимы, сегодня ночью патчим всё на Java».
Шаг 2: есть ли вообще что патчить в Java?
Процессор это лишь одно звено цепочки. Второе звено, уязвимый JDK, поэтому следующий вопрос был простой: в каких контейнерах вообще работает Java?
for c in $(docker ps --format '{{.Names}}'); do
  docker exec "$c" sh -c 'command -v java && java -version 2>&1 | head -1
    find / -xdev -name libjvm.so 2>/dev/null | head -2'
done
Мы прогнали это через rdc term connect <repo>@hostinger для каждого репозитория на машине. find по libjvm.so ловит JVM, которые лежат внутри папки приложения и не попали в PATH: так, например, свой JDK поставляет Elasticsearch.
Результат оказался пустым. Ни java, ни libjvm.so ни в одном из 43 работающих контейнеров.
Пустой результат пробы ничего не доказывает, пока проба не показала, что умеет что-то находить. Поэтому тот же цикл мы запустили снова, на этот раз в поисках python3, который, как мы знаем, есть в контейнерах ERPNext. Python 3.14 нашёлся в каждом из них. Проба работает, просто Java на сервере нет.
Перед тем как закрыть вопрос, мы проверили ещё два места. На самом хосте не было ни Java, ни /usr/lib/jvm. В репозиториях, где ничего не запущено, на демонах Docker не нашлось Java-образов. В одном из них лежал чекаут нашего собственного монорепозитория, а в его compose-файлах упоминались cassandra:5.0 и elasticsearch:8.11.0. Это и привело к следующему шагу.
Шаг 3: шаблоны, которые мы поставляем
Rediacc поставляет готовые шаблоны приложений: docker-compose.yaml и Rediaccfile на каждое приложение. Развернуть их может и сервер, которого мы не администрируем. Значит, Java-образ в шаблоне это уязвимость для каждого клиента с подходящим процессором, даже когда наш собственный сервер чист.
git grep -nE "image:\s*(cassandra|neo4j|solr|elasticsearch|keycloak|kafka|jenkins|tomcat|openjdk|eclipse-temurin)"JVM запускают четыре шаблона. У двух из них конфиг образа в реестре прямо называет JDK. У двух других нет, поэтому мы запустили каждый образ один раз и спросили:
docker run --rm --entrypoint sh cassandra:5.0 -c 'java -version 2>&1 | head -1'
# openjdk version "17.0.21.1" 2026-11-17| Шаблон | Тег в шаблоне | JDK внутри сегодня | Статус |
|---|---|---|---|
| Cassandra | cassandra:5.0 | 17.0.21.1+2 | исправлено в апстриме, пересобрано 20 ноября |
| Neo4j | neo4j:5-community | 21.0.13.1+2 | исправлено в апстриме, пересобрано 20 ноября |
| Solr | solr:9-slim | 17.0.21.1+2 | исправлено в апстриме, пересобрано 20 ноября |
| Elasticsearch | elasticsearch:8.11.0 | 21.0.1 (встроенный) | уязвим, исправленного релиза Elastic пока нет |
Урок про закрепление версий, исправленный
Прошлый пост заканчивался словами «фиксировать точные теги». Этот прогон добавляет к правилу сноску.
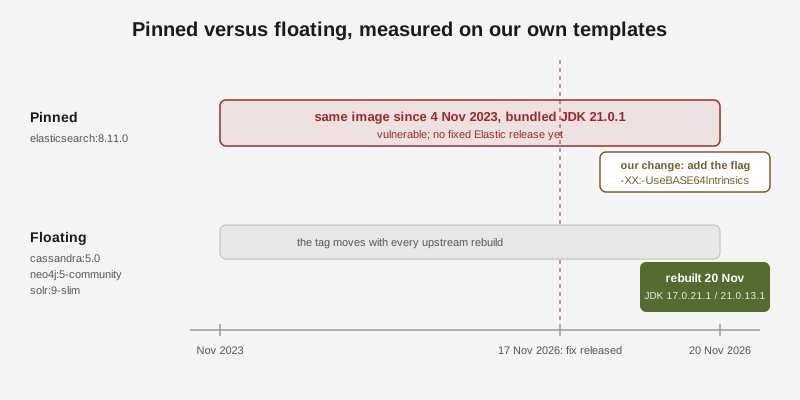
Закрепление верно для приложений, которые мы сами запускаем и обновляем осознанно. Оно делает работающую версию видимой, а плавающий тег может указывать на исправление, пока сервер продолжает работать на старом образе, потому что docker compose up -d не скачивает образ, который у него уже есть.
Для шаблонов, которые разворачивают с нуля, картина переворачивается. Три плавающих мажорных тега (5.0, 5-community, 9-slim) получили исправленный JDK через три дня после выхода фикса, без каких-либо изменений с нашей стороны. Единственный точный тег, 8.11.0, заморозил Elasticsearch на образе, собранном в ноябре 2023 года, с JDK, который никакая пересборка этого тега не исправит.
Поэтому правило у нас теперь из двух половин. Боевые приложения получают точные теги и осознанное обновление. Шаблоны тоже получают закрепление, потому что Elasticsearch и Kibana должны работать на одной версии, но каждая такая версия теперь внесена в наш реестр закреплений (pin registry), где проверки свежести помечают отстающий тег, а не дают ему три года пылиться.
Шаг 4: обходной путь, проверенный на настоящем узле
Elastic объявил, что исправление придёт обновлением встроенного JDK в готовящихся релизах 8.19.26, 9.4.10, 9.5.7 и 9.6.0. Пока ни одного из них нет, официальная рекомендация это флаг JVM. В шаблоне это ещё одно слово в ES_JAVA_OPTS:
environment:
  - "ES_JAVA_OPTS=-Xms${ES_HEAP_SIZE} -Xmx${ES_HEAP_SIZE} -XX:-UseBASE64Intrinsics"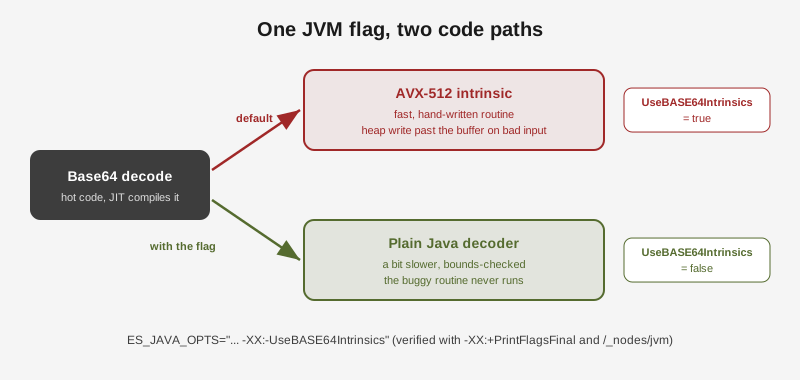
Флаг в compose-файле остаётся лишь заявлением, пока JVM его не подтвердит. Мы проверили дважды. Сначала сам встроенный JDK, с флагом и без него:
J=/usr/share/elasticsearch/jdk/bin/java
docker run --rm --entrypoint $J elasticsearch:8.11.0 -XX:+PrintFlagsFinal -version | grep ' UseBASE64Intrinsics '
#  bool UseBASE64Intrinsics = true   {product} {default}
docker run --rm --entrypoint $J elasticsearch:8.11.0 -XX:-UseBASE64Intrinsics -XX:+PrintFlagsFinal -version | grep ' UseBASE64Intrinsics '
#  bool UseBASE64Intrinsics = false  {product} {command line}
Затем мы подняли настоящий одноузловой кластер с опциями из шаблона. Он стартовал зелёным, а его собственный API показал флаг среди аргументов JVM:
curl -s localhost:19200/_nodes/jvm | jq '.nodes[].jvm.input_arguments | map(select(test("BASE64")))'
# ["-XX:-UseBASE64Intrinsics"]
Что пошло не так
Проверка процессора чуть не решила исход. Это самое заметное условие, оно проверяется одной командой, и она сказала «уязвимы». Только вторая проверка, на наличие реальной JVM, превратила ночной аврал в правку шаблона.
Набор тестов запустился там, где не должен был. Чтобы проверить правку шаблона, мы запустили набор тестов жизненного цикла пакета шаблонов на рабочей станции. Этот набор рассчитан на лицензированный репозиторий Rediacc, а не на голый хост с Docker, и он больше десяти минут запускал другие шаблоны. Заодно выяснилось, что один посторонний шаблон записывал сгенерированный секрет в собственную папку с исходниками, то есть в файл, который никто не хотел бы увидеть в коммите. Теперь этот шаблон пишет секрет за пределы дерева исходников, а набор тестов отказывается стартовать без нужного ему репозитория.
Форкать было нечего. Наш обычный шаг безопасности, форк боевого репозитория перед любым изменением, на этот раз был без цели. Изменение жило в файле шаблона в git, так что страховкой стали коммит, который можно просмотреть, и живая проверка запуска, а не снапшот.
Какие решения мы приняли и почему
| Что можно было сделать | Что выбрали | Почему |
|---|---|---|
| Считать проверку процессора ответом | Искать реальную JVM | Процессор говорил «уязвим», но без JVM эксплуатировать нечего. |
| Верить пустой пробе | Запускать контроль, который обязан что-то найти | Пустой результат сломанной пробы выглядит так же, как чистый сервер. |
| Читать версию JDK из реестра | Запускать каждый образ один раз | У двух из четырёх образов версия JDK не записана в конфиге. |
-XX:UseAVX=2 | -XX:-UseBASE64Intrinsics | Уже по охвату: выключает одну процедуру, а не все ускорения AVX-512, и JVM на ARM по-прежнему запускается. |
| Сейчас поднять Elasticsearch до свежего 8.19 | Оставить 8.11.0, добавить флаг, обновить после выхода исправленного релиза | Самые новые выпущенные релизы всё ещё несут уязвимый JDK, а Kibana нужно двигать тем же шагом. |
| Точные теги везде | Точные теги плюс проверка свежести для каждого тега в шаблонах | Тег без сигнализации заморозил JDK 2023 года, а проверка оставляет тег и добавляет сигнализацию. |
Чек-лист, который мы оставили себе
- Проверять все условия, а не только первое совпавшее.
- Искать сам рантайм (
java,libjvm.so), а не только название продукта. - Каждую пустую пробу подтверждать контролем.
- Просматривать то, что мы поставляем, а не только то, что запускаем.
- Версию читать внутри образа, а если конфиг молчит, запускать образ.
- Выбирать самый узкий обходной путь и подтверждать его в работающем процессе.
- Следить за исправленным релизом вендора и убирать обходной путь, когда он выйдет.
Как и в прошлый раз, работу вёл AI-агент (Claude Code) через rdc, а доступ к проду оператор выдал до начала сессии. На этот раз прод вообще не менялся: каждый шаг на сервере был чтением, а единственное исправление попало в шаблон через git, с живой проверкой за спиной.