TL;DR. Java4Shell(CVE-2026-114938)は、OpenJDKのJITコンパイルされたBase64デコーダーにあるヒープの範囲外書き込みです。AVX-512 VBMIを持つx86-64のCPUでのみ発動します。
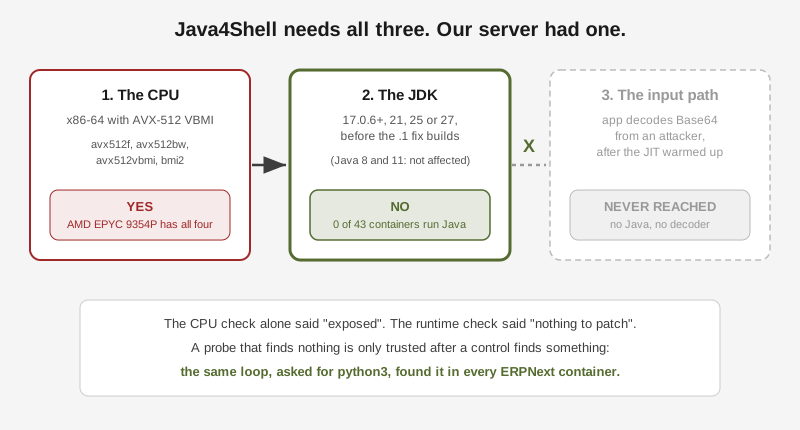
- 本番サーバーのCPUは、必要な4つのフラグをすべて備えていました。CPUの確認だけなら、露出しているように見えました。
- 43個のコンテナ、ホスト、停止中のリポジトリを調べた結果、Javaランタイムは0個でした。同じ調査で
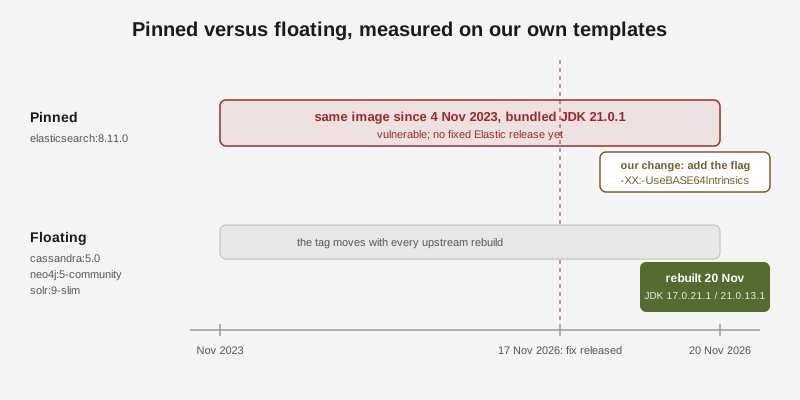
python3を探すコントロール実行では、あるはずの場所にすべて見つかりました。サーバーにパッチを当てるものはありませんでした。- 提供しているアプリのテンプレートは、事情が違いました。4つがJVMを起動します。3つはフローティングタグを使っていて、11月20日にパッチ適用済みのJDKでアップストリームが再ビルドしていました。
- 1つのElasticsearchは
8.11.0に固定されていました。2023年11月のイメージで、同梱のJDKは21.0.1です。Elasticには修正版のリリースがまだないため、テンプレートはElastic自身の緩和フラグを付けてElasticsearchを起動するようにし、動いているノードで確認しました。
公開された脆弱性
11月17日、Califの研究者がJava4Shellを公開し、OracleとOpenJDKは同じ日に修正をリリースしました。バグがあるのは、HotSpotのハードウェアアクセラレーション付きBase64デコーダーです。AVX-512 VBMIの経路が末尾の数文字を正しく扱えず、ヒープバッファの終端を越えて書き込む可能性があります。アカウントを持たないリモートの攻撃者が、これをメモリ破壊につなげられ、アプリによってはコード実行にまで至ります。公開された解説には、よく知られた複数のJavaサーバー製品に対する認証前のチェーンが載っています。
トリアージで重要になる点は次のとおりです。
- 影響を受けるもの: 修正ビルドより前の、OpenJDK 17.0.6以降、21、25、27。標準のJava 8とJava 11は影響を受けません。
- 修正版: 17.0.21.1、21.0.13.1、25.0.5.1、27.0.1.1(Temurinのビルドは
+2、27は+4が付きます)。17.0.21と表示され、.1が付いていないランタイムは、まだ脆弱です。 - 前提条件: AVX-512 VBMIを持つx86-64のCPU、デコーダーをすでにコンパイルしたJIT、そして信頼できない入力からBase64をデコードするアプリの経路。ARMは影響を受けません。
- スコア: CVSS 4.0で9.2、CVSS 3.1で8.1。単体で動く概念実証(PoC)が公開されています。執筆時点で、実際の悪用は報告されていません。
- 緩和策: JVMを
-XX:-UseBASE64Intrinsics付きで起動します。もう1つ公開されている-XX:UseAVX=2もx86-64では有効ですが、ARMのJVMは起動を拒否します。
前回のパッチ適用は、4つのアプリをフォーク先行でロールアウトして終わりました。今回はそれよりずっと手前で終わりました。その理由が、この話のおもしろいところです。
ステップ1:CPUは条件を満たしているか
多くのCVEには、ソフトウェア側の前提条件があります。これにはハードウェア側の前提条件もあり、しかも確認は簡単です。
rdc term connect hostinger -c "grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'"
# avx512bw avx512f avx512vbmi bmi2
4つすべてがありました。このマシンはAMD EPYC 9354Pで、AVX-512に完全対応した最近のサーバー向けCPUです。トリアージがここで止まっていたら、答えは「露出している。今夜、Java関連をすべてパッチする」になっていたでしょう。
ステップ2:パッチを当てるJavaはあるか
CPUは、連鎖の一部にすぎません。もう1つは、影響を受けるJDKです。そこで次の問いは単純でした。そもそも、どのコンテナがJavaを動かしているのか。
for c in $(docker ps --format '{{.Names}}'); do
  docker exec "$c" sh -c 'command -v java && java -version 2>&1 | head -1
    find / -xdev -name libjvm.so 2>/dev/null | head -2'
doneこれを、マシン上のすべてのリポジトリに対してrdc term connect <repo>@hostinger経由で実行しました。libjvm.soのfindは、アプリのフォルダ内に同梱されていてPATHにないJVMを見つけます。たとえばElasticsearchは、JDKをこの形で同梱しています。
結果は空でした。稼働中の43個のコンテナのどれにも、javaもlibjvm.soもありませんでした。
空の結果は、調査が何かを見つけられると示すまでは、何の証明にもなりません。そこで同じループを、今度はpython3を探して再実行しました。ERPNextのコンテナにあると分かっているものです。すべてのコンテナでPython 3.14が見つかりました。調査は機能していて、サーバーにJavaがないだけです。
確認を終える前に、さらに2か所を調べました。ホスト自体にJavaも/usr/lib/jvmもありませんでした。何も動いていないリポジトリのDockerデーモンにも、Javaのイメージはありませんでした。そのうち1つには自社モノレポのチェックアウトがあり、composeファイルにcassandra:5.0とelasticsearch:8.11.0の記載がありました。これが次のステップにつながりました。
ステップ3:提供しているテンプレート
Rediaccは、すぐ使えるアプリのテンプレートを提供しています。アプリごとのdocker-compose.yamlとRediaccfileです。自社で運用していないサーバーにも、これをデプロイできます。つまり、テンプレートにJavaのイメージがあれば、自社のサーバーが無事でも、該当するCPUを持つすべての顧客が露出することになります。
git grep -nE "image:\s*(cassandra|neo4j|solr|elasticsearch|keycloak|kafka|jenkins|tomcat|openjdk|eclipse-temurin)"JVMを起動するテンプレートは4つでした。そのうち2つは、レジストリのイメージコンフィグにJDKが明記されています。残りの2つは明記されていないため、各イメージを1回ずつ実行して尋ねました。
docker run --rm --entrypoint sh cassandra:5.0 -c 'java -version 2>&1 | head -1'
# openjdk version "17.0.21.1" 2026-11-17| テンプレート | テンプレート内のタグ | 現在の中のJDK | 状態 |
|---|---|---|---|
| Cassandra | cassandra:5.0 | 17.0.21.1+2 | アップストリームで修正済み、11月20日に再ビルド |
| Neo4j | neo4j:5-community | 21.0.13.1+2 | アップストリームで修正済み、11月20日に再ビルド |
| Solr | solr:9-slim | 17.0.21.1+2 | アップストリームで修正済み、11月20日に再ビルド |
| Elasticsearch | elasticsearch:8.11.0 | 21.0.1(同梱) | 脆弱、Elasticの修正版はまだなし |
バージョン固定の教訓、改訂版
前回の記事は「正確なタグを固定する」で終わりました。今回の作業は、このルールに注釈を1つ加えます。
固定が正しいのは、自社で運用し、意図してアップグレードするアプリです。固定すれば動いているバージョンが見えますし、docker compose up -dは手元にあるイメージをpullし直さないので、フローティングタグが修正版を指していても、サーバーは古いイメージで動き続けることがあります。
新規にデプロイされるテンプレートでは、話が逆になります。フローティングの3つのメジャータグ(5.0、5-community、9-slim)は、こちらが何もしなくても、修正の3日後にはパッチ適用済みのJDKを取り込みました。正確に固定していた唯一の8.11.0は、Elasticsearchを2023年11月にビルドされたイメージに凍結し、そのタグを再ビルドしてもJDKは直りません。
そこで、私たちが守るルールは2本立てになりました。本番のアプリは、正確なタグと意図したアップグレードです。テンプレートも固定します。ElasticsearchとKibanaは同じバージョンで動かす必要があるからです。ただし、テンプレートの固定はすべて、固定のレジストリに載せました。そこでは、古くなった固定を鮮度チェックが検出するので、3年間放置されることはありません。
ステップ4:緩和策を、実際のノードで確認する
Elasticは、修正は同梱JDKの更新として、近日中の8.19.26、9.4.10、9.5.7、9.6.0のリリースに入ると発表しています。そのどれかが出るまでの公式のガイダンスは、JVMのフラグです。テンプレートでは、ES_JAVA_OPTSに1語足すだけです。
environment:
  - "ES_JAVA_OPTS=-Xms${ES_HEAP_SIZE} -Xmx${ES_HEAP_SIZE} -XX:-UseBASE64Intrinsics"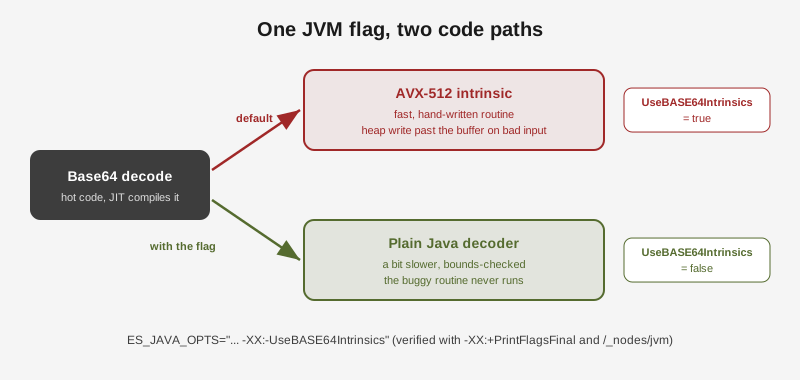
composeファイルのフラグは、JVMが認めるまでは主張にすぎません。確認は2回行いました。まず、同梱のJDK自体を、フラグありとなしで確認しました。
J=/usr/share/elasticsearch/jdk/bin/java
docker run --rm --entrypoint $J elasticsearch:8.11.0 -XX:+PrintFlagsFinal -version | grep ' UseBASE64Intrinsics '
#  bool UseBASE64Intrinsics = true   {product} {default}
docker run --rm --entrypoint $J elasticsearch:8.11.0 -XX:-UseBASE64Intrinsics -XX:+PrintFlagsFinal -version | grep ' UseBASE64Intrinsics '
#  bool UseBASE64Intrinsics = false  {product} {command line}
次に、テンプレートのオプションで、実際のシングルノードのクラスターを起動しました。ステータスはgreenになり、そのAPIが返すJVMの引数の中に、フラグが並んでいました。
curl -s localhost:19200/_nodes/jvm | jq '.nodes[].jvm.input_arguments | map(select(test("BASE64")))'
# ["-XX:-UseBASE64Intrinsics"]
うまくいかなかったこと
CPUの確認が、危うく答えを決めるところでした。 最も目につく前提条件で、コマンド1つで済み、結果は「露出している」でした。実際のJVMを探す2つ目の確認があって初めて、真夜中の緊急対応は、テンプレートの変更に変わりました。
テストスイートを、動かすべきでない場所で動かしました。 テンプレートの編集を確認するため、テンプレートパッケージのライフサイクルのスイートを、作業用のマシンで実行しました。このスイートは、ライセンスのあるRediaccリポジトリ向けで、素のDockerホスト向けではありません。他のテンプレートを起動するのに10分以上かかりました。さらに、無関係なテンプレートの1つが、生成したシークレットを自分のソースフォルダに書き込むことも分かりました。コミットに入ってほしくないファイルです。そのテンプレートは、シークレットをソースツリーの外に書くようになり、スイートも、必要なリポジトリがなければ起動を拒否するようになりました。
フォークする対象がありませんでした。 いつもの安全策は、変更の前に本番リポジトリをフォークすることですが、今回はその対象がありませんでした。変更はgitにあるテンプレートのファイルにあったので、安全網はスナップショットではなく、レビューできるコミットと、実際の起動テストでした。
選択肢と、選んだ理由
| 検討した選択肢 | 選んだ方法 | 理由 |
|---|---|---|
| CPUの確認を答えとする | 実際のJVMを探す | CPUは露出していると示しましたが、JVMがなければ悪用するものがありません。 |
| 空の調査結果を信じる | 必ず何かを見つけるはずのコントロールを実行する | 壊れた調査の空の結果は、クリーンなサーバーと見分けがつきません。 |
| JDKのバージョンをレジストリから読む | 各イメージを1回ずつ実行する | 4つのイメージのうち2つは、コンフィグにJDKのバージョンを記録していません。 |
-XX:UseAVX=2 | -XX:-UseBASE64Intrinsics | 範囲が狭く、AVX-512による高速化をすべて切るのではなく1つのルーチンだけを切ります。ARMのJVMも起動できます。 |
| Elasticsearchをいますぐ最新の8.19へ上げる | 8.11.0のままフラグを足し、修正版が出たら上げる | 現時点で最新のリリースも、影響を受けるJDKを同梱しています。Kibanaも同じ段階で上げる必要があります。 |
| どこも正確に固定する | 正確な固定に加え、すべてのテンプレートの固定に鮮度チェックを付ける | 警告のない固定が、2023年のJDKを凍結しました。チェックなら固定を残したまま警告を足せます。 |
私たちのチェックリスト
- 最初に当てはまる条件だけでなく、すべての前提条件を確認する。
- 製品名だけでなく、ランタイムそのもの(
java、libjvm.so)を探す。 - 空の調査結果は、コントロールで裏付ける。
- 運用しているものだけでなく、提供しているものも調べる。
- イメージの中のバージョンを読む。コンフィグに記載がなければ、イメージを実行する。
- 最も範囲の狭い緩和策を選び、動いているプロセスで確認する。
- ベンダーの修正版を追い、出たら緩和策を外す。
前回と同じく、作業はAIエージェント(Claude Code)がrdcを通じて進めました。本番へのアクセスは、セッションの開始前にオペレーターが許可しています。今回、本番は一度も変更されていません。サーバー上の操作はすべて読み取りで、唯一の修正はテンプレートに、gitを通じて入り、実際のテストが裏付けています。