Testa la sicurezza in modo continuo. Non annuale.
Esegui test di sicurezza ogni giorno su cloni di produzione aggiornati. Trova le vulnerabilità quando compaiono, non mesi dopo.
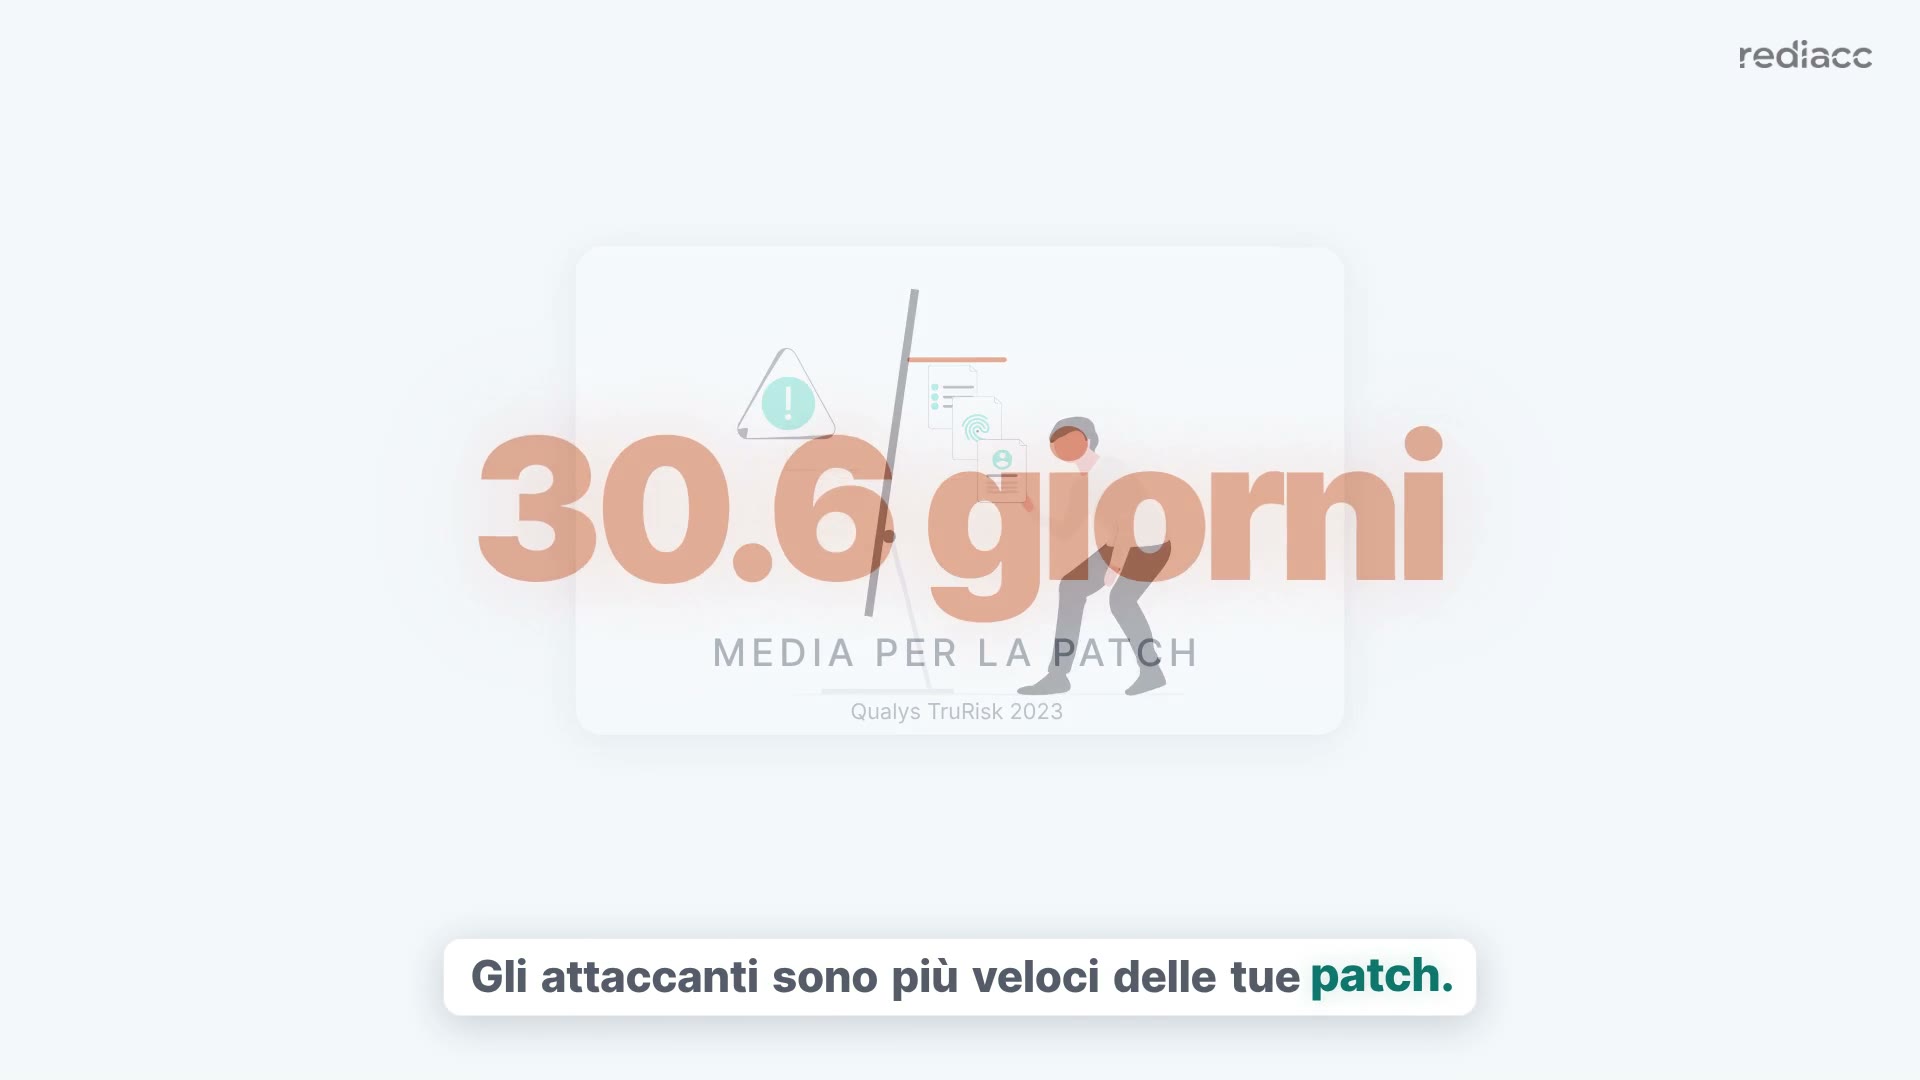
I penetration test annuali lasciano 364 giorni di esposizione
Esegui un penetration test una volta all'anno. Trova dei problemi. Li correggi. Ma che dire delle vulnerabilità introdotte la settimana dopo? O il mese dopo? I test annuali significano punti ciechi annuali. Gli attaccanti non aspettano il tuo calendario. Ogni giorno tra un pentest e l'altro è un giorno in cui la tua infrastruttura è esposta.
Guarda la cronologia
Quanto ti costa la tua finestra di esposizione?
Il divario tra i penetration test annuali è la finestra su cui contano gli attaccanti. Calcola quanto rischio stai portando.
Un comando. Copertura quotidiana.
Pianifica
Imposta la frequenza dei test: quotidiana, settimanale o personalizzata. Scegli una finestra temporale in cui le scansioni non influenzino le baseline del monitoring.
Clona e Attacca
Un clone di produzione aggiornato viene creato automaticamente. I penetration test basati su AI vengono eseguiti contro dati e configurazioni reali. Il clone viene distrutto.
Segnala e Avvisa
Risultati recapitati su Slack, email o webhook. Vulnerabilità prioritizzate con passi di remediation e confronto delle tendenze.
Perché i test continui funzionano
Ogni scansione pianificata crea uno snapshot btrfs copy-on-write aggiornato della tua infrastruttura di produzione, esegue l'intera suite AI pentest, genera un report prioritizzato con confronto delle tendenze e distrugge il clone. Nessun ambiente di staging da mantenere. Nessuna deriva. Nessun dato obsoleto. Ogni scansione testa ciò che è effettivamente in esecuzione in produzione in questo momento.
Perché i test continui funzionano
| Test annuale pianificato | Rediacc (continuo) |
|---|---|
| 1-2 volte l'anno (pianificato con mesi di anticipo) | Quotidiano, settimanale o ad ogni deploy |
| 300-364 giorni all'anno | 0 giorni — copertura continua |
| Lo staging diverge nel giro di giorni | Clone aggiornato per ogni scansione (secondi di ritardo) |
| Anno su anno (se hai conservato i report) | Tendenza giorno per giorno con diff automatizzato |
| Pianifica, definisci l'ambito, coordina, rivedi | Configurazione una tantum, poi automatizzato |
| 15.000-50.000 $ per ingaggio | 0 $ marginale (solo costo infrastruttura) |
Cosa ottieni
Copertura quotidiana
Individua le vulnerabilità il giorno stesso in cui compaiono, non 6 mesi dopo durante il prossimo audit annuale. Zero finestre di punto cieco.
Completamente automatizzato
Clonazione, test, reporting e avvisi avvengono senza intervento manuale. Imposta la pianificazione una volta, ricevi i risultati per sempre.
Miglioramento misurabile
Monitora le tendenze delle vulnerabilità nel tempo. Osserva il miglioramento del tuo livello di sicurezza settimana per settimana con report automatizzati sulle tendenze.
Poco tempo a disposizione?
Salti l'approfondimento. Scarichi la versione in cinque minuti che il suo team può leggere durante uno stand-up.
Scarica il documento breve (PDF)Fonti(2)
- Qualys, "TruRisk Research Report", 2023. "In media, le vulnerabilità sfruttate attivamente vengono corrette entro 30,6 giorni, ma solo nel 57,7% dei casi in media."
- IBM Security, "Cost of a Data Breach Report", luglio 2024. "Il costo medio globale di una violazione dei dati ha raggiunto 4,88 milioni di USD nel 2024."
Esplora altre soluzioni
Chiudi la finestra su cui contano gli attaccanti
Inizia con l'edizione Community gratuita. Pianifica il tuo primo penetration test continuo in 30 secondi.
Inizia Gratis