Тестируйте безопасность непрерывно. Не ежегодно.
Запускайте тесты безопасности ежедневно на свежих клонах продакшена. Находите уязвимости при их появлении — а не месяцы спустя.
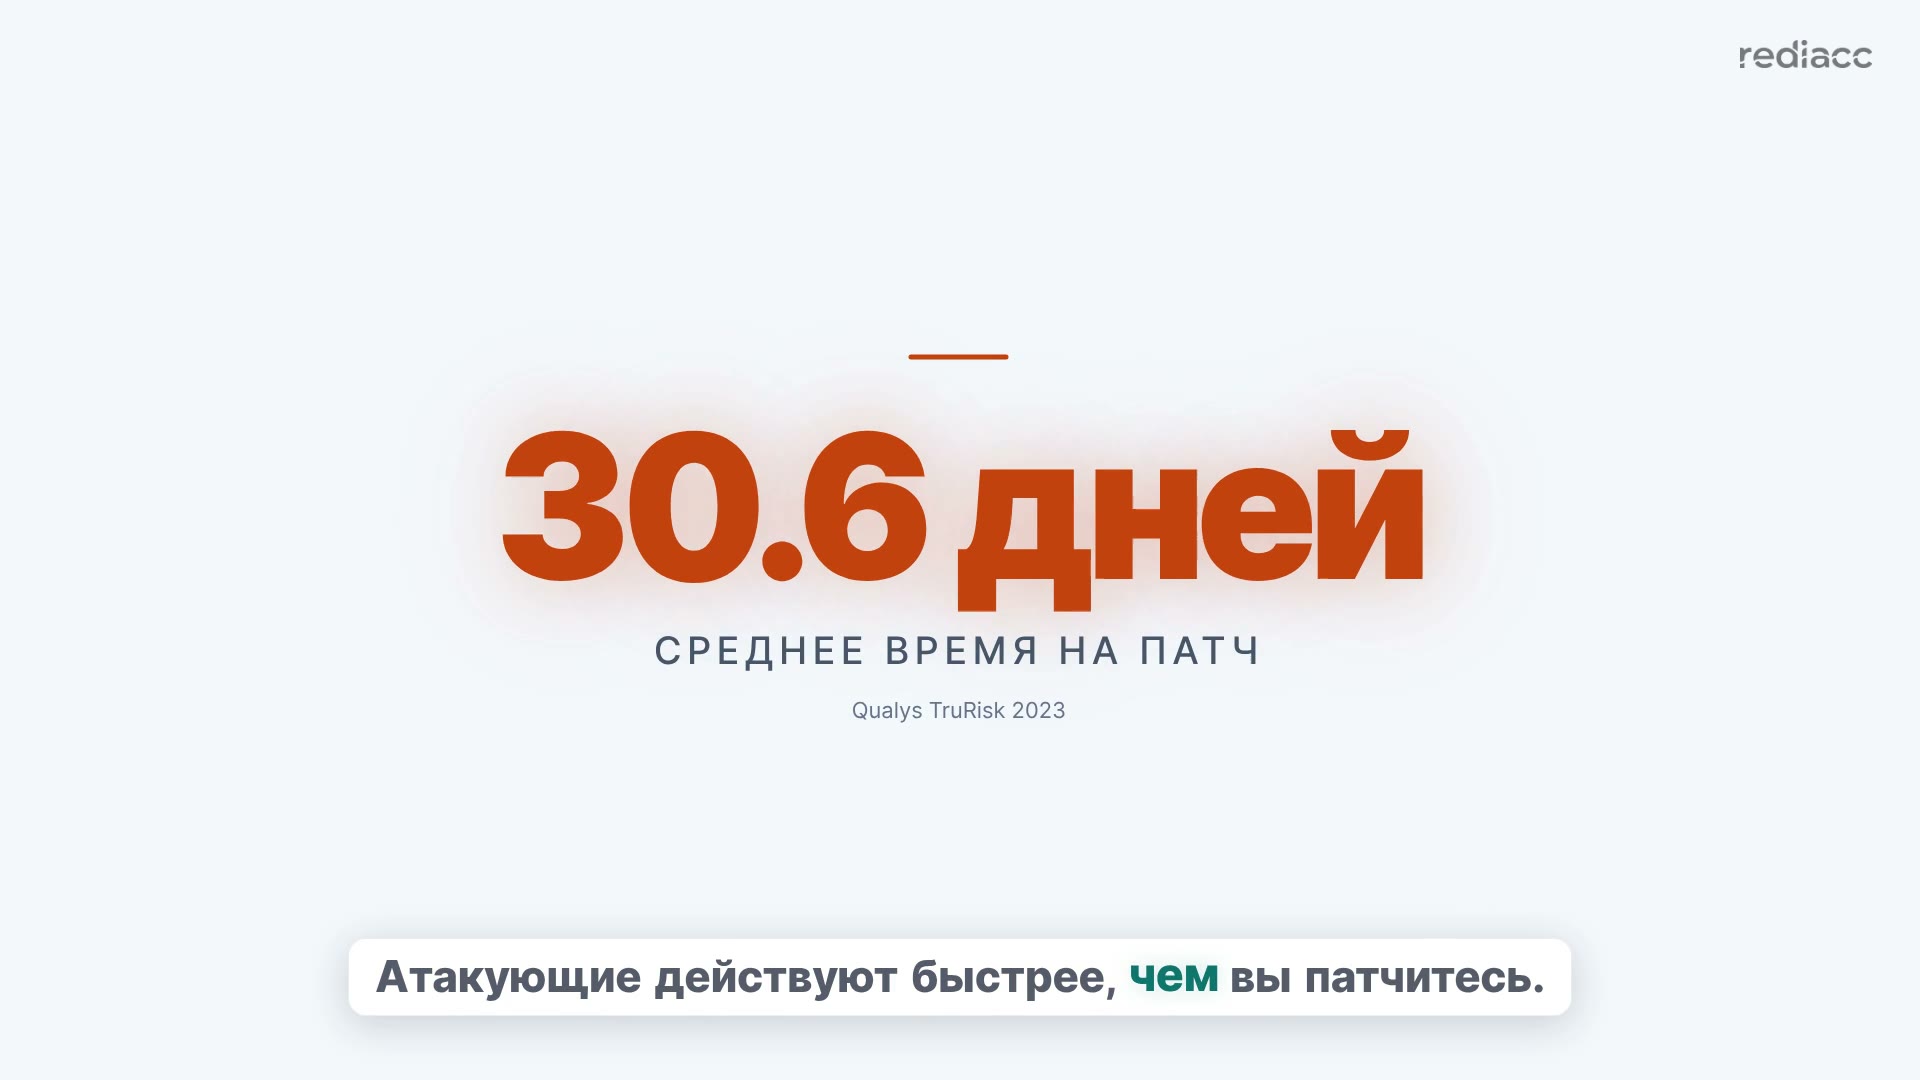
Ежегодные пентесты оставляют 364 дня без защиты
Вы проводите пентест раз в год. Он находит проблемы. Вы их исправляете. Но что с уязвимостями, появившимися на следующей неделе? Или в следующем месяце? Ежегодное тестирование означает ежегодные слепые зоны. Атакующие не ждут вашего расписания. Каждый день между пентестами — день, когда ваша инфраструктура открыта.
Посмотреть хронологию
Сколько стоит ваше окно уязвимости?
Промежуток между ежегодными пентестами — это окно, на которое рассчитывают атакующие. Рассчитайте, какой риск вы несёте.
Одна команда. Ежедневное покрытие.
Расписание
Установите ежедневную, еженедельную или настраиваемую частоту тестирования. Выберите временное окно, когда сканы не повлияют на базовые показатели мониторинга.
Клон + атака
Свежий клон продакшна создаётся автоматически. AI-пентесты работают с реальными данными и конфигами. Клон уничтожается.
Отчёт + оповещение
Результаты доставляются в Slack, email или вебхук. Приоритизированные уязвимости с шагами исправления и сравнением трендов.
Почему непрерывное тестирование работает
Каждое запланированное сканирование создаёт свежий btrfs-снимок с копированием при записи вашей продакшен-инфраструктуры, запускает полный набор AI-пентестов, генерирует приоритизированный отчёт со сравнением трендов и уничтожает клон. Никаких staging-сред для обслуживания. Никакого дрейфа. Никаких устаревших данных. Каждое сканирование тестирует то, что реально работает в продакшене прямо сейчас.
Почему непрерывное тестирование работает
| Плановое ежегодное тестирование | Rediacc (непрерывно) |
|---|---|
| 1-2 раза в год (планируется на месяцы вперёд) | Ежедневно, еженедельно или при каждом развёртывании |
| 300-364 дней в году | 0 дней — непрерывное покрытие |
| Стейджинг устаревает за дни | Свежий клон при каждом скане (секунды назад) |
| Год к году (если сохранили отчёты) | День ко дню тренд с автоматическим сравнением |
| Планирование, определение объёма, координация, рецензирование | One-time setup, then fully automated |
| $15 000–$50 000 за одно тестирование | $0 дополнительно (только стоимость инфраструктуры) |
Что вы получаете
Ежедневное покрытие
Обнаруживайте уязвимости в день их появления — а не через 6 месяцев на следующем ежегодном аудите. Нулевые слепые зоны.
Полная автоматизация
Клонирование, тестирование, отчётность и оповещения происходят без ручной работы. Настройте расписание один раз — получайте результаты постоянно.
Измеримое улучшение
Отслеживайте тренды уязвимостей во времени. Наблюдайте улучшение вашей безопасности неделя за неделей с автоматическими трендовыми отчётами.
Мало времени?
Пропустите детальный разбор. Возьмите пятиминутную версию, которую вся команда прочитает на стендапе.
Скачать краткий обзор (PDF)Источники(2)
Другие решения
Закройте окно, на которое рассчитывают атакующие
Начните с бесплатной редакции Community. Настройте первый непрерывный пентест за 30 секунд.
Начать бесплатно