Cada ação registada. Nada escondido.
Visibilidade total sobre quem fez o quê, quando e porquê. Registos de auditoria invioláveis para cada operação.
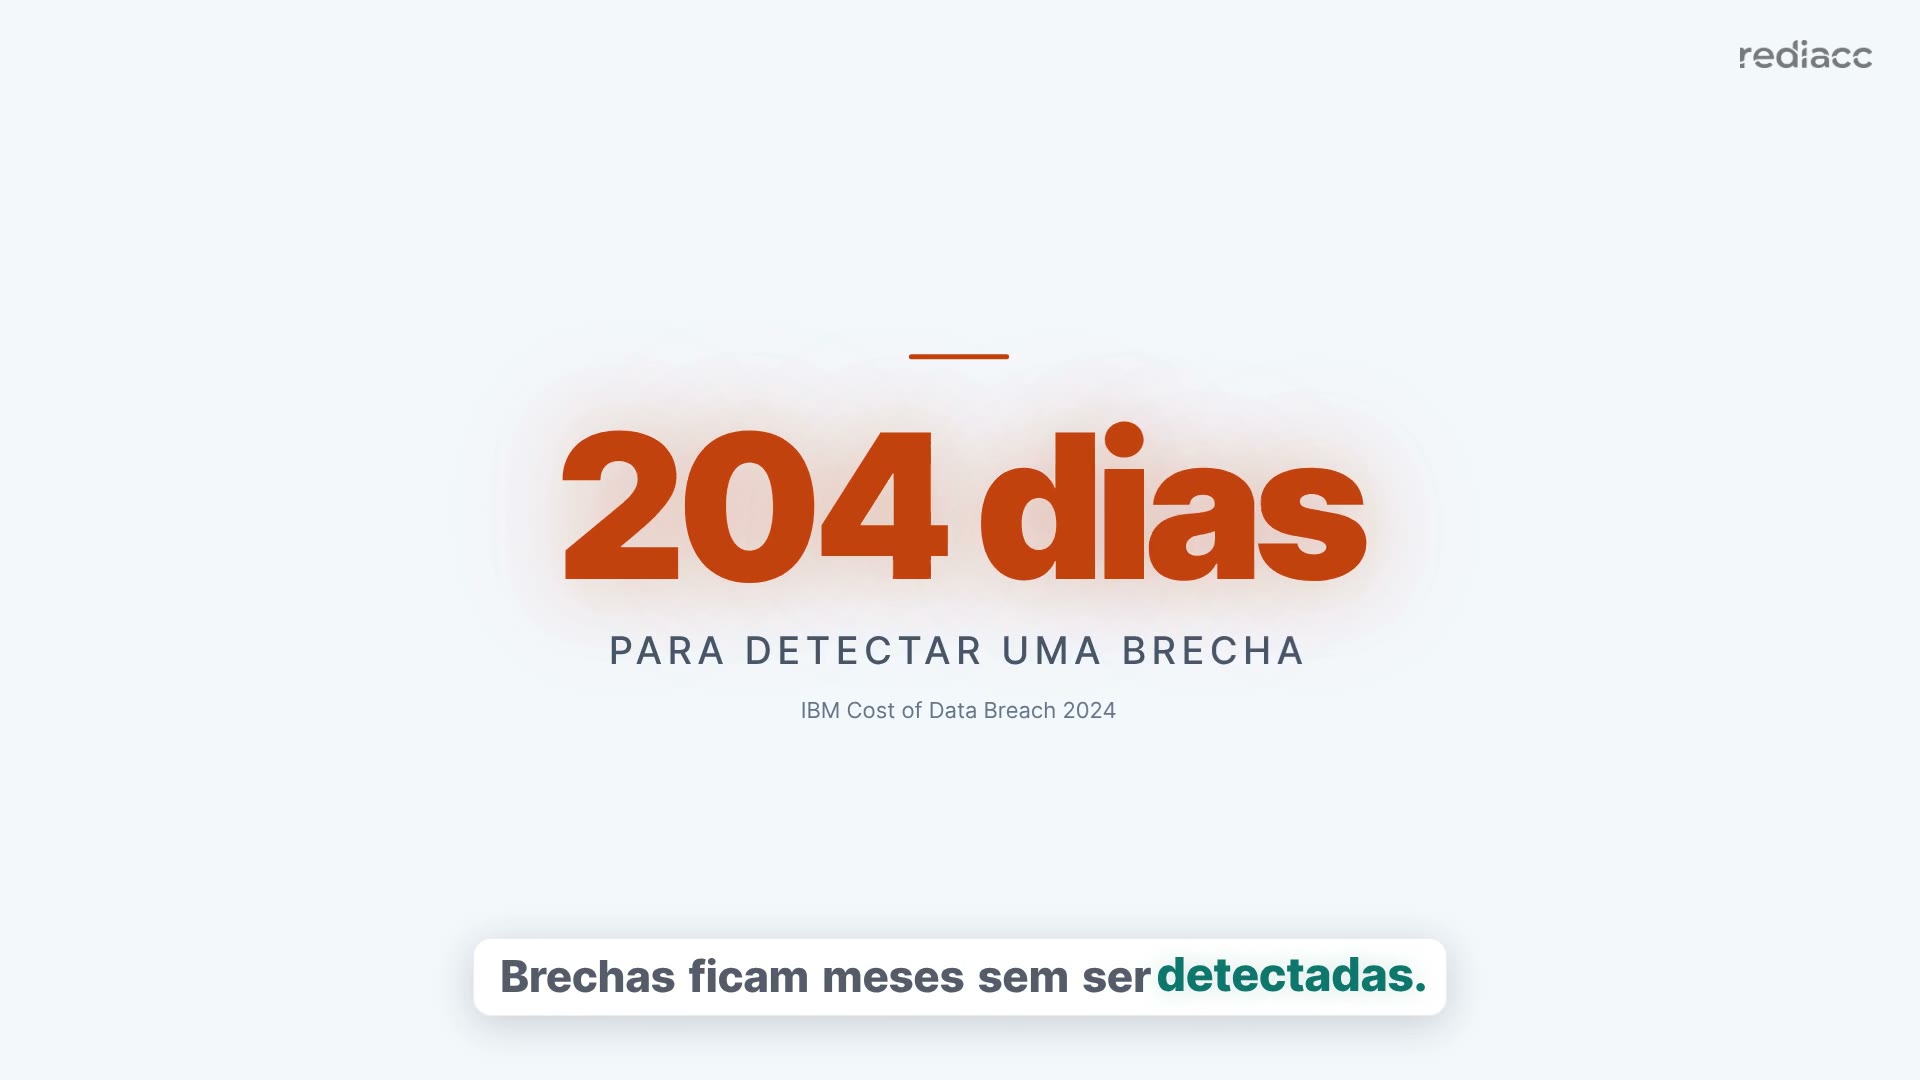
Não é possível proteger o que não se consegue ver
Quando algo corre mal, a primeira pergunta é "o que aconteceu?". Sem registos completos, fica-se a adivinhar. Registos de auditoria incompletos significam pontos cegos. Pontos cegos significam risco. Os auditores não aceitam "julgamos que" como resposta.
Ver a Cronologia
Quanto custam as lacunas de auditoria?
Ajuste os controlos ao seu ambiente. Veja o custo real de registos de auditoria incompletos.
Um comando. Visibilidade total.
Registar
Cada backup, restauro, acesso, rotação de chaves e alteração de configuração é registado automaticamente. Sem opt-in, sem configuração.
Proteger
Os registos são assinados criptograficamente com SHA-256. Invioláveis: nem mesmo root consegue alterar o registo sem ser detetado.
Reportar
Abra a página de atividades do portal, filtre qualquer período e exporte como JSON. Você recebe um relatório pronto para auditoria em segundos.
Porque os registos de aplicação não são registos de auditoria
Os registos de aplicação são concebidos para debugging: são mutáveis, incompletos e dispersos por vários sistemas. O registo de auditoria da Rediacc é concebido para conformidade: cada operação é assinada criptograficamente, encadeada cronologicamente e exportável como um único relatório.
Porque os registos de aplicação não são registos de auditoria
| Registos de aplicação mutáveis | Registo de auditoria Rediacc |
|---|---|
| Registos mutáveis: root pode editar ou eliminar entradas | Assinados criptograficamente: deteção de adulteração integrada |
| Dispersos por servidores, formatos e políticas de retenção | Cadeia de auditoria centralizada por máquina: um comando para exportar |
| Registo por opt-in: eventos facilmente ignorados ou filtrados | Automático e obrigatório: cada operação é capturada |
| Horas a compilar para auditoria: correlação manual entre sistemas | Geração instantânea de relatórios: qualquer intervalo de datas, qualquer filtro |
O que obtém
Visibilidade total
Cada backup, restauro, acesso, rotação de chaves, alteração de configuração e ação do utilizador, com timestamp completo, atribuição de utilizador e contexto.
Registos invioláveis
Assinados SHA-256 e encadeados cronologicamente. Nem mesmo root consegue alterar uma entrada sem quebrar a cadeia de integridade. Os auditores adoram.
Relatórios instantâneos
Execute um comando e obtenha um relatório de auditoria pronto para conformidade de qualquer período. Sem agregação de registos, sem correlação manual, sem atrasos.
Sem tempo?
Salte a análise aprofundada. Obtenha a versão de cinco minutos que a sua equipa pode ler numa reunião rápida.
Descarregar resumo curto (PDF)Registo de auditoria comparado
A maioria das ferramentas de backup regista que um backup foi executado. Nenhuma fornece registos de auditoria invioláveis, assinados criptograficamente, com relatórios instantâneos.
Registo de auditoria comparado
| Capacidade | Veeam | Rubrik | Commvault | Druva | Rediacc |
|---|---|---|---|---|---|
| Registos de auditoria invioláveis | ✗ | ✓ | ✗ | ✗ | ✓ |
| Assinatura criptográfica (SHA-256) | ✗ | ✗ | ✗ | ✗ | ✓ |
| Geração instantânea de relatórios (CLI) | ✗ | ✗ | ✗ | ✗ | ✓ |
| Registo básico de operações | ✓ | ✓ | ✓ | ✓ | ✓ |
| Atribuição de utilizador por ação | ✓ | ✓ | ✓ | ✓ | ✓ |
| Rastreamento de rotação de chaves | ✗ | ✗ | ✗ | ✗ | ✓ |
| Auto-hospedado / na sua infraestrutura | ✓ | ✓ | ✓ | ✗ | ✓ |
Fontes(13)
- IBM Security, "Cost of a Data Breach Report 2024," julho de 2024. "O tempo médio para identificar uma violação foi de 204 dias." "Mais de um terço das violações envolveram dados invisíveis." "As organizações com graves lacunas de pessoal registaram um custo médio superior em $1,76 milhões."
- O sistema de ficheiros imutável append-only da Rubrik cria um registo de auditoria inviolável que não pode ser modificado nem eliminado.
- O Veeam Backup & Replication regista todas as operações de backup e alterações de configuração no seu registo de atividade e no Visualizador de Eventos do Windows.
- A Rubrik regista todas as operações administrativas e disponibiliza registos de atividade através da sua consola de gestão e API.
- O Audit Trail do Commvault regista mais de 300 tipos de operações com retenção configurável por nível de gravidade.
- A Druva regista cada operação administrativa na Consola de Gestão com latência zero, mantendo um registo de auditoria de 3 anos.
- O registo de atividade de sessão do Veeam regista que utilizador iniciou cada operação de backup, restauro ou alteração de configuração.
- Os registos de atividade da Rubrik incluem a identidade do utilizador para cada operação, permitindo atribuição por utilizador e análise forense.
- O Audit Trail do Commvault apresenta o utilizador específico que realizou cada operação com timestamps para rastreamento forense.
- O registo de auditoria da Druva regista o nome do administrador, ação, recurso afetado e timestamp para atribuição por utilizador.
- O Veeam Backup & Replication é implementado localmente em Windows Server com controlo total do cliente sobre a infraestrutura.
- A Rubrik é implementada como appliances locais (série r6000) com computação, armazenamento e software integrados.
- O Commvault suporta implementações locais totalmente auto-hospedadas com componentes CommServe, MediaAgent e Access Node.
Explorar Outras Soluções
Veja tudo. Não perca nada.
Comece com a edição Community gratuita. Gere o seu primeiro relatório de auditoria em menos de um minuto.
Começar Gratuitamente com Community