Ihre Schlüssel. Ihre Verschlüsselung. Keine Ausnahmen.
Jedes Backup wird mit Schlüsseln verschlüsselt, die Ihnen gehören. Nicht die Schlüssel Ihres Anbieters. Nicht geteilte Schlüssel. Nur Ihre.
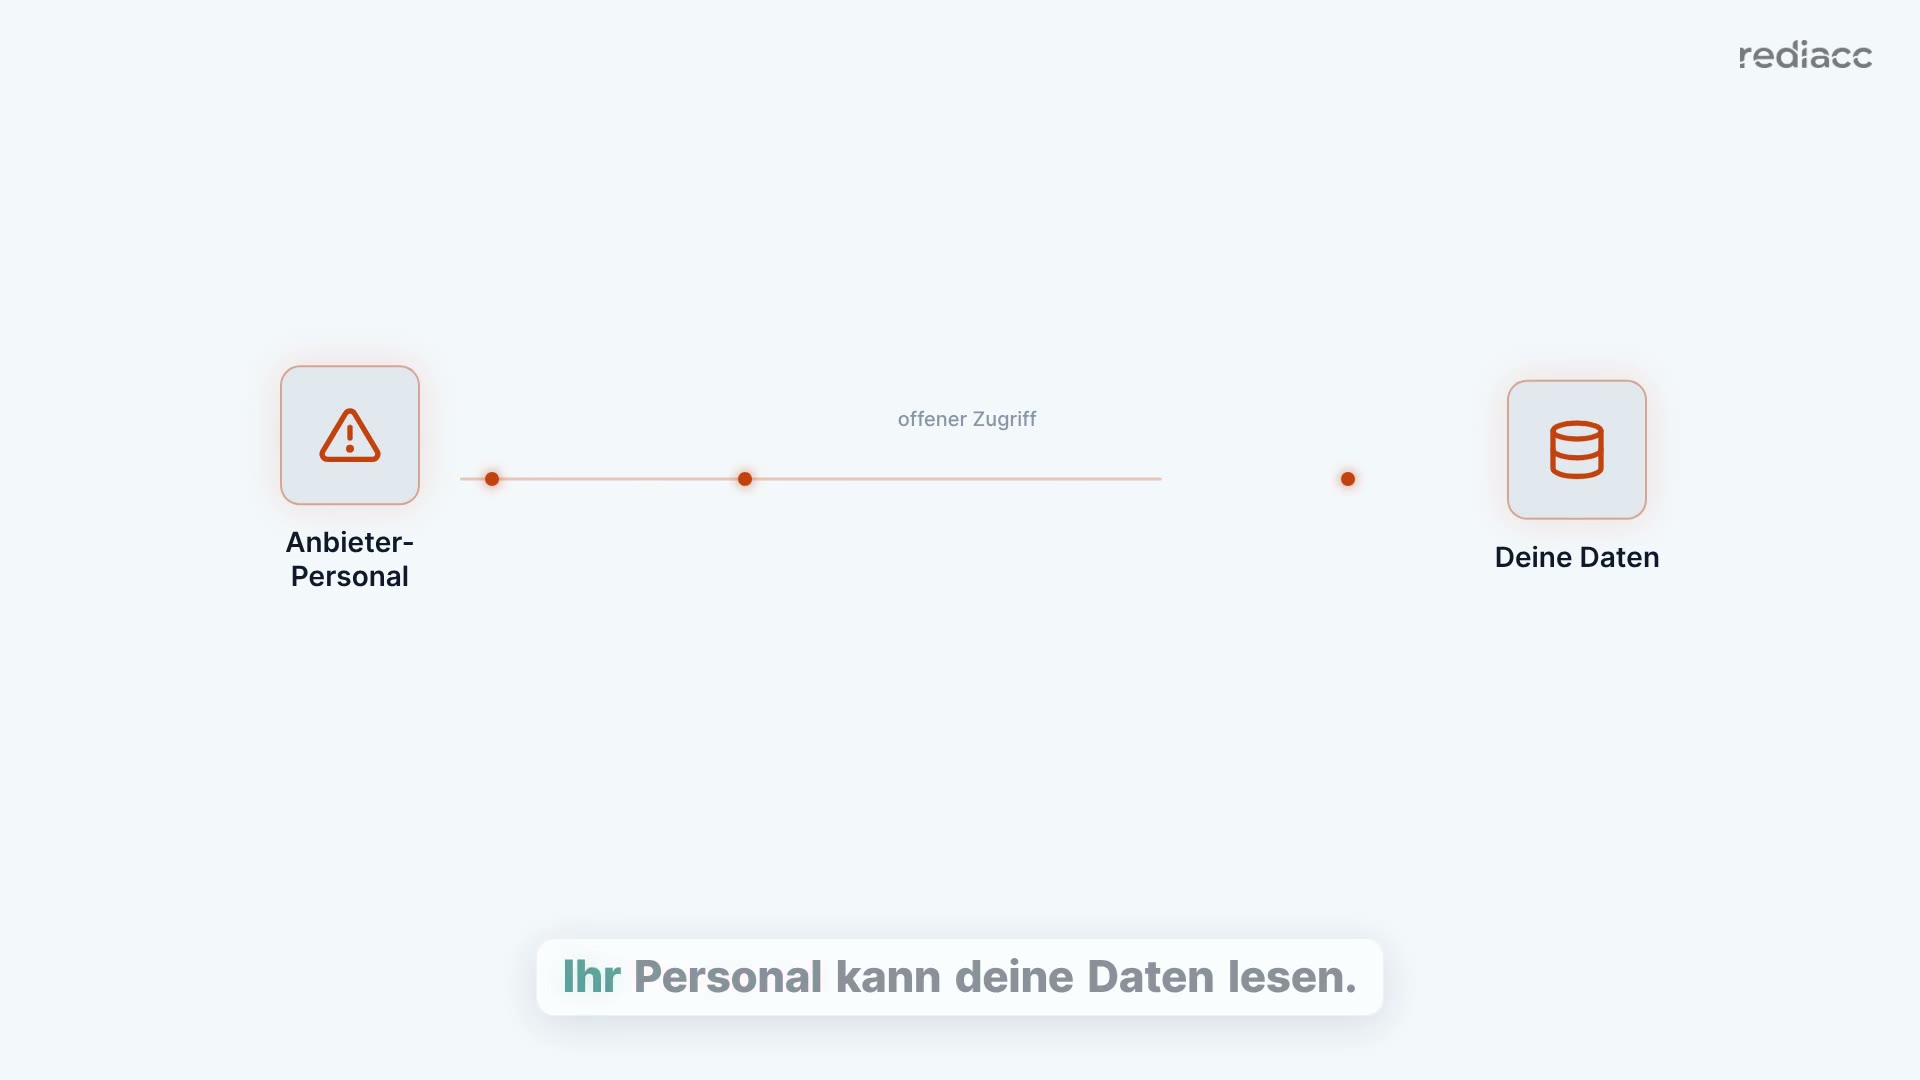
Vom Anbieter verwaltete Schlüssel gehören nicht wirklich Ihnen
Die meisten Backup-Tools verschlüsseln Ihre Daten — mit ihren Schlüsseln. Das bedeutet, sie können darauf zugreifen. Ihre Mitarbeiter können darauf zugreifen. Ein Verstoß auf deren Seite legt Ihre Daten offen. Wenn Sie die Schlüssel nicht kontrollieren, kontrollieren Sie Ihre Daten nicht.
Was kostet schwache Verschlüsselungs-Governance Sie?
Bewegen Sie die Regler passend zu Ihrer Umgebung. Sehen Sie die wahren Kosten anbietergesteuerter Verschlüsselung.
Ein Befehl. Totale Kontrolle.
Generieren
rdc keygen production ausfuehren. Ein 4096-Bit-RSA-Schluesselpaar erstellen, das nur Sie besitzen.
Verschluesseln
Jedes Backup wird mit AES-256-GCM und Ihrem Schluessel versiegelt. Daten werden automatisch im Ruhezustand und bei der Uebertragung verschluesselt.
Kontrollieren
Zero-Knowledge-Architektur. Rediacc sieht nie Ihren Schluessel, beruehrt nie Ihre Klartextdaten. Nur Sie koennen entschluesseln.
Warum anbietergesteuerte Verschlüsselung Sie im Stich lässt
Anbietergesteuerte Verschlüsselung bedeutet, Ihr Anbieter hält die Schlüssel. Er kann Ihre Daten entschlüsseln. Seine Mitarbeiter können darauf zugreifen. Ein Verstoß auf deren Seite legt alles offen. Rediacc nutzt kundeneigene Schlüssel mit Zero-Knowledge-Architektur — wir sehen weder Ihren Klartext noch Ihren Schlüssel.
Warum anbietergesteuerte Verschlüsselung Sie im Stich lässt
| Schlüssel beim Anbieter | Rediacc (Schlüssel beim Kunden) |
|---|---|
| Anbieter haelt Verschluesselungsschluessel — kann auf Ihre Daten zugreifen | Kundeneigene Schluessel — nur Sie koennen entschluesseln |
| Gemeinsame Schluesselinfrastruktur ueber Mandanten hinweg | Schlussel-Isolation pro Repository auf Ihrer Infrastruktur |
| Anbieter-Datenpanne legt alle verschluesselten Daten offen | Zero-Knowledge — Datenpanne hat keine nutzbaren Daten offenzulegen |
| Schluesselrotation erfordert Anbieterbeteiligung | Selbstbedienungs-Schluesselrotation via CLI — keine Abhaengigkeiten. Jeder Lesevorgang wird geprüft, sodass Manipulationen sofort auffallen. |
Wenig Zeit?
Kein Deep-Dive nötig. Die Fünf-Minuten-Version eignet sich für die nächste Teambesprechung.
Kurzfassung herunterladen (PDF)Verschlüsselungskontrolle im Vergleich
Die meisten Backup-Tools verschlüsseln Ihre Daten mit ihren Schlüsseln. Das ist nicht Ihre Verschlüsselung — es ist deren.
Verschlüsselungskontrolle im Vergleich
| Fähigkeit | Veeam | Rubrik | Commvault | Druva | Rediacc |
|---|---|---|---|---|---|
| Kundeneigene Verschluesselungsschluessel | ✗ | ✗ | ✗ | ✗ | ✓ |
| Zero-Knowledge-Architektur | ✗ | ✗ | ✗ | ✗ | ✓ |
| Selbstbedienungs-Schluesselrotation | ✗ | ✗ | ✗ | ✗ | ✓ |
| AES-256-Verschluesselung im Ruhezustand | ✓ | ✓ | ✓ | ✓ | ✓ |
| Schluessel-Isolation pro Repository | ✗ | ✗ | ✗ | ✗ | ✓ |
| Verschluesselung bei der Uebertragung | ✓ | ✓ | ✓ | ✓ | ✓ |
| Self-Hosted / Ihre Infrastruktur | ✓ | ✗ | ✓ | ✗ | ✓ |
Quellen(21)
- Thales, "2025 Cloud Security Study," conducted by S&P Global 451 Research, 2025. "Only 8% of organizations encrypt 80% or more of their cloud data." "57% use five or more encryption key managers."
- IBM Security, "Cost of a Data Breach Report 2024," July 2024. "The global average cost of a data breach reached $4.88 million in 2024."
- Veeam supports external KMS integration for encryption key management including AWS KMS and Azure Key Vault.
- Rubrik supports customer-managed encryption keys via external KMS integration including KMIP-compatible servers.
- Commvault integrates with AWS KMS, Azure Key Vault, HashiCorp Vault, and KMIP-compatible key management servers.
- Druva Enterprise Key Management (BYOK) lets customers use their own AWS KMS keys to encrypt backup data.
- Veeam supports encryption key rotation through KMS integration for compliance with security policies.
- Rubrik supports encryption key rotation through its KMS integration for enterprise key management.
- Commvault supports automated encryption key rotation via the Rotate Encryption Master Keys workflow with configurable intervals.
- Druva supports both cloud encryption key and customer-managed AWS KMS key rotation for security compliance.
- Veeam encrypts backup data at rest using AES-256 encryption with hardware acceleration support.
- Rubrik encrypts all data at rest using AES-256 encryption with software or hardware-based key management.
- Commvault supports AES-256 encryption at rest with hardware-accelerated AES-NI support for backup data.
- Druva encrypts all data at rest with AES-256 using unique per-customer Data Encryption Keys.
- Veeam encrypts all data in transit using TLS for network traffic between backup components.
- Rubrik encrypts all data in transit using TLS 1.2+ between cluster nodes and remote targets.
- Commvault encrypts network traffic in transit using mutual TLS 1.3 with AES_256_GCM_SHA384 cipher suite.
- Druva encrypts all data in transit with TLS 1.2 (256-bit) between customer environment and Druva Cloud.
- Veeam Backup & Replication is deployed on-premises on Windows Server with full customer control over infrastructure.
- Rubrik is deployed as on-premises appliances (r6000 series) with integrated compute, storage, and software.
- Commvault supports fully self-hosted on-premises deployments with CommServe, MediaAgent, and Access Node components.
Weitere Lösungen entdecken
Übernehmen Sie die Kontrolle über Ihre Verschlüsselung
Starten Sie mit der kostenlosen Community-Edition. Generieren Sie Ihren ersten Schlüssel in unter einer Minute.
Kostenlos mit Community starten