问题所在
在生产环境打补丁是一场赌博
你发现了一个漏洞。现在需要修补它。但补丁会破坏什么吗?你无法在生产环境测试。而你的预发布环境已经落后 3 周了。所以你要么匆忙打补丁并祈祷,要么等待并保持暴露。两个选择都不好——而且都要花钱。
查看时间线
传统打补丁
第 1 天 CVE 披露
第 1-2 周 评估影响
第 3-4 周 在预发布环境测试
第 5 周 安排维护窗口
现实 补丁搞坏了生产
使用 Rediacc
克隆 + 打补丁
<4 min
已验证
部署
<4min
Patch + verify time
Safe
Test before deploy
0
Unverified patches
真实成本
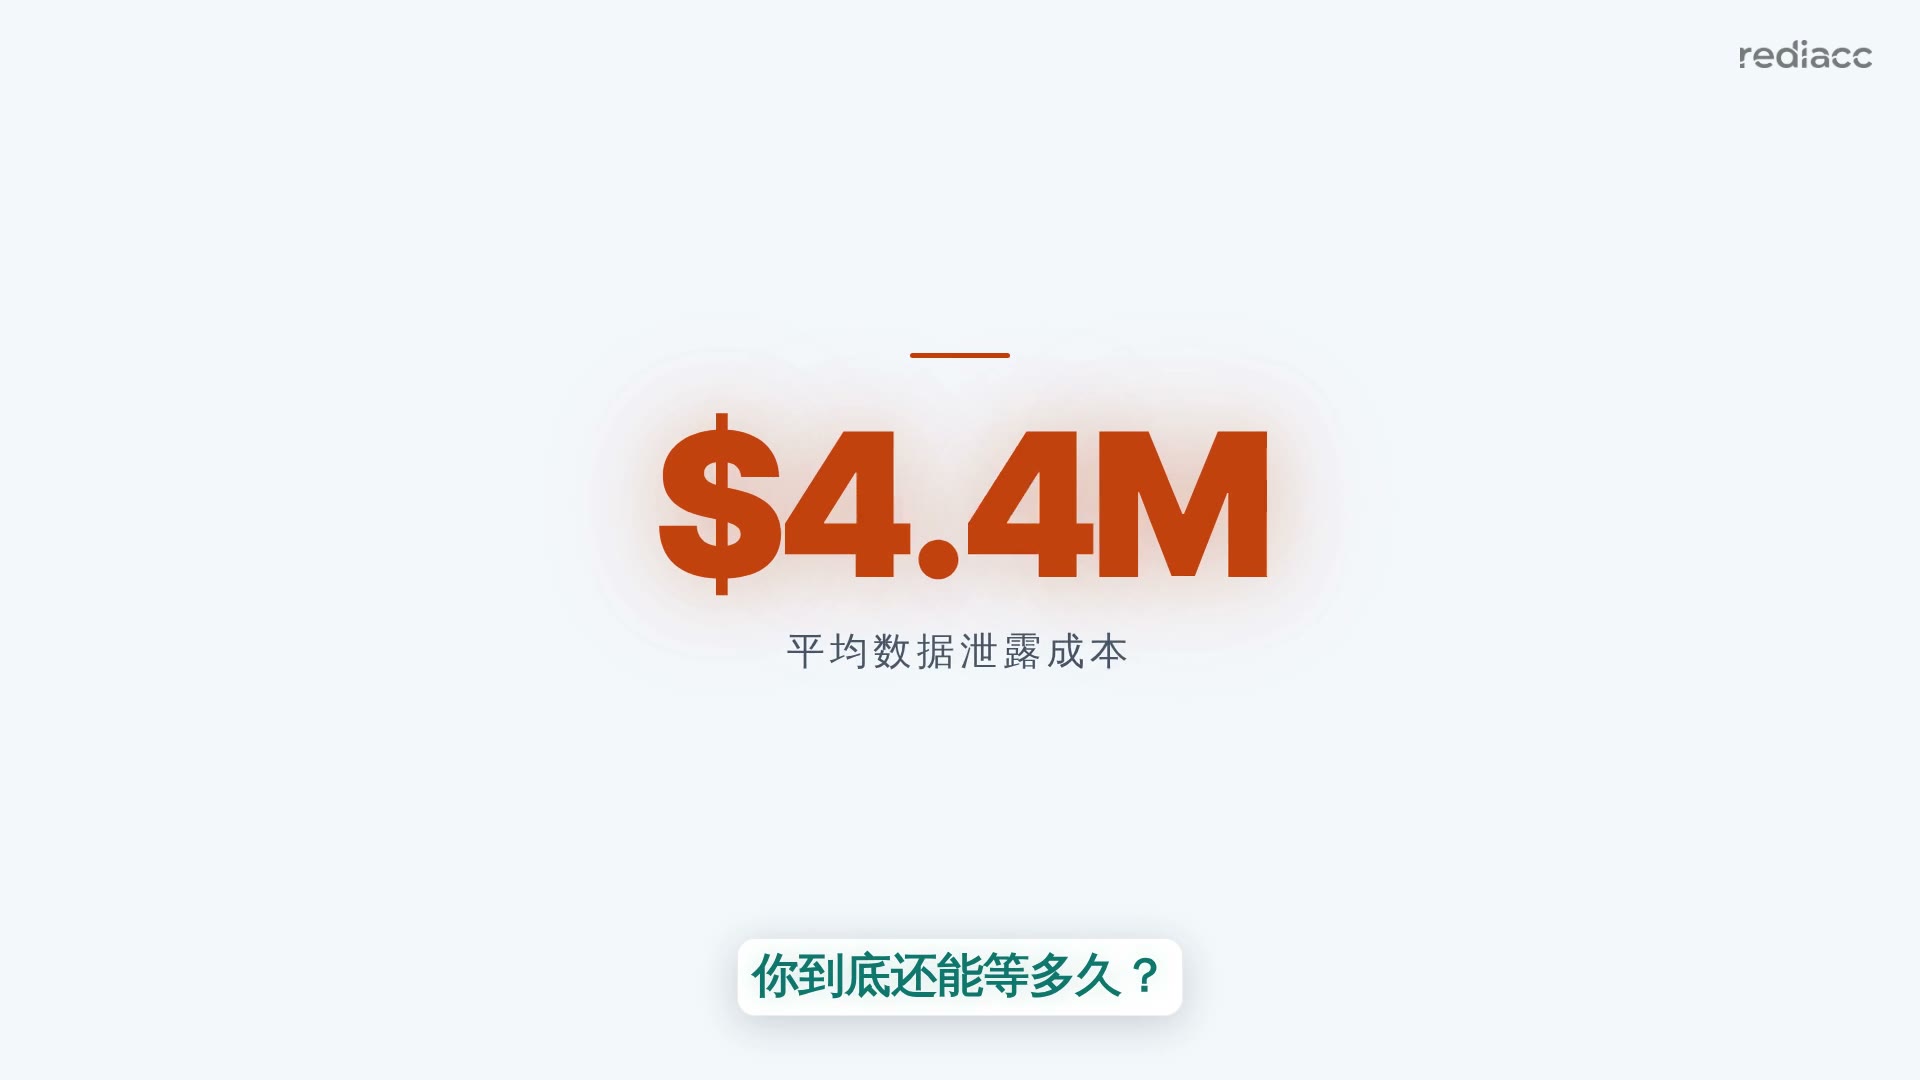
缓慢打补丁花费你多少钱?
每多一天漏洞未修补,就多一天暴露。每次匆忙打补丁都有引发生产事故的风险。
工作原理
一条命令,经过验证的修复。
1
检测
自动扫描识别漏洞——CVE、配置错误或暴露的服务。按严重程度优先排序。
2
克隆 + 打补丁
47 秒克隆生产环境。在克隆上应用修复。在真实数据和配置上运行完整的回归测试。
3
验证 + 部署
确认漏洞已修补且没有其他东西损坏。自信地部署到生产。销毁克隆。
CVE-2026-1234 严重
OpenSSL 3.0.8 — VULN
Keycloak :8443 — affected
Nextcloud :443 — affected
GitLab :443 — affected
47s + 2m
克隆:补丁测试 测试中
OpenSSL → 3.0.15 — APPLIED
Keycloak restart — healthy
Nextcloud restart — healthy
247 assertions — 0 failures
verified
生产 已修补
OpenSSL 3.0.15 — FIXED
CVE-2026-1234 — PATCHED
3/3 services — healthy
0 regressions — verified
底层技术
为什么基于克隆的打补丁有效
传统打补丁需要一个与生产环境匹配的预发布环境——但预发布在几天内就会偏差。Rediacc 在数秒内创建实际生产基础设施的 btrfs 写时复制快照,让你在真实数据和真实配置上应用和验证补丁,然后将经过验证的修复部署到生产环境。如果补丁未通过验证,丢弃克隆。生产环境保持不变。
为什么基于克隆的打补丁有效
| 传统打补丁 | Rediacc |
|---|---|
| 预发布环境(数周未更新,配置偏移) | 生产克隆(数秒前创建,100% 匹配) |
| 数天到数周(预发布环境搭建 + 测试) | 不到 4 分钟(克隆 + 打补丁 + 验证) |
| 未经测试的补丁可能导致意外中断 | 0%——失败在克隆上捕获并丢弃 |
| 期望回滚脚本能正常工作 | 销毁克隆,生产从未更改 |
重要意义
您将获得什么
安全补丁
在部署前在精确的生产克隆上测试每个修复。如果补丁破坏了什么,丢弃克隆。生产环境不受影响。
当天修复
从 CVE 披露到经验证的生产补丁不到 4 分钟。不再有持续数月的暴露窗口。
完整验证
每个补丁都经过 CVE 重新扫描、服务健康检查、回归测试和 TLS 验证——全部在真实生产数据上运行。
来源(3)
- Qualys, “TruRisk Research Report,” 2023. “On average, weaponized vulnerabilities are patched within 30.6 days yet only patched an average of 57.7% of the time.”
- Verizon, “2024 Data Breach Investigations Report,” May 2024. “The exploitation of vulnerabilities as an initial point of entry almost tripled from the previous year, accounting for 14% of all breaches.”
- IBM Security, “Cost of a Data Breach Report,” July 2024. “The global average cost of a data breach reached USD 4.88 million in 2024.”